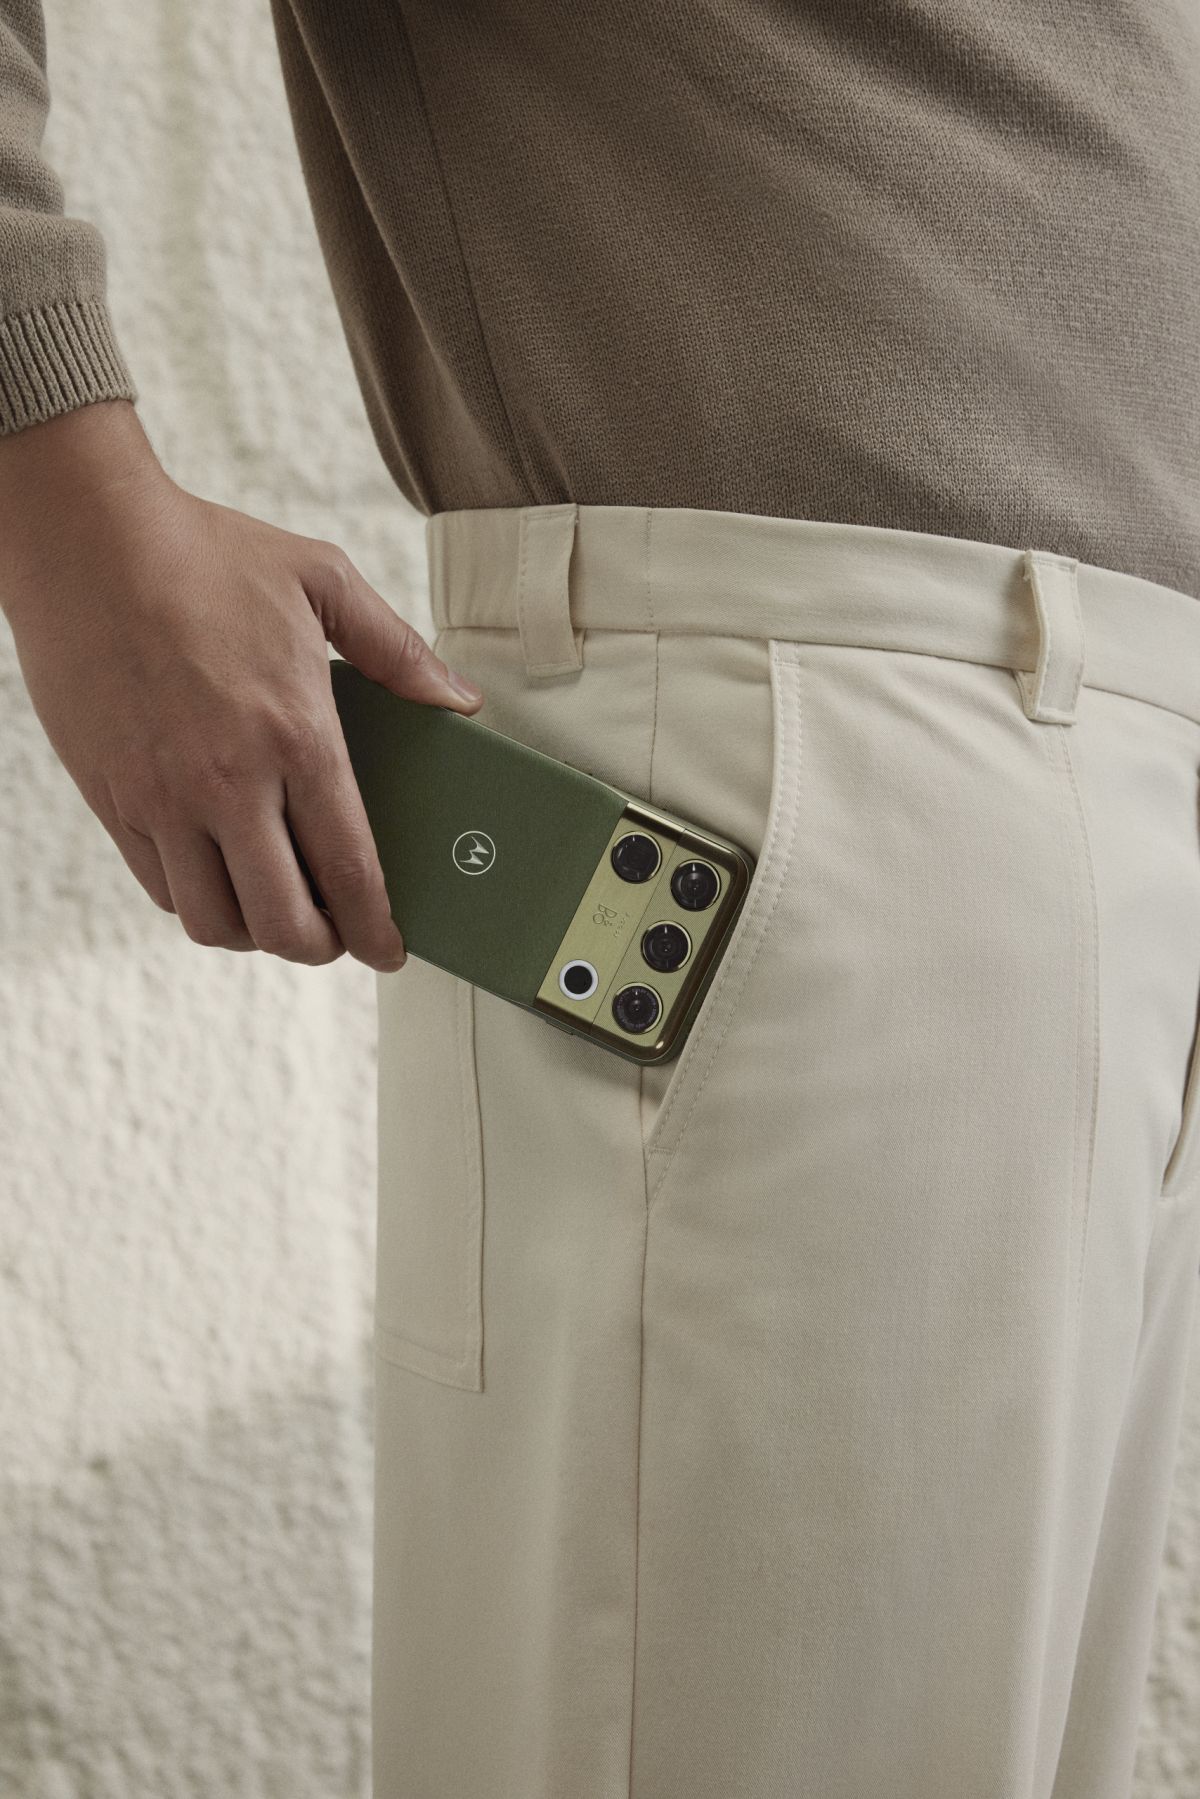
모토로라가 프리미엄 스마트폰 Signature 27을 GrapheneOS 지원과 함께 발표했어요. 신제품 소식이야 매달 나오지만, 이번 건 보안에 관심 있는 개발자라면 그냥 넘기기 아까워요. 그동안 GrapheneOS를 쓰려면 사실상 구글 픽셀을 살 수밖에 없었거든요.
먼저 밝혀둘 게 있어요. 이 글을 쓰는 시점에 발표문 원문을 직접 확인하지 못해서 사양, 가격, 출시 국가 같은 구체적인 내용은 일부러 다루지 않았어요. 대신 이 소식이 왜 중요한지를 기술 배경 중심으로 풀어볼게요.
GrapheneOS가 뭐길래
GrapheneOS는 안드로이드의 오픈소스 버전인 AOSP를 바탕으로 만든, 보안과 프라이버시 중심의 모바일 운영체제예요. 비영리 프로젝트로 운영되고요. 안드로이드의 뼈대는 그대로 두고, 공격받기 쉬운 부분을 하나하나 단단하게 바꾼 버전이라고 보면 돼요.
흔히 '구글 없는 안드로이드'로 알려져 있는데, 핵심은 구글을 빼는 게 아니라 특권을 빼는 것이에요. 일반 안드로이드폰에서 구글 플레이 서비스는 시스템 깊숙한 곳에서 특별 대우를 받거든요. GrapheneOS는 이걸 기본으로 넣지 않고, 원하는 사용자만 일반 앱처럼 샌드박스 안에 설치하게 해줘요. 샌드박스는 앱을 가둬두는 울타리인데요, 구글 앱도 다른 앱과 똑같은 울타리 안에서 돌아가는 거죠.
그 밖에도 앱별로 네트워크 접근을 끄는 권한, 메모리 공격을 어렵게 만드는 자체 메모리 할당기(hardened_malloc), 오래 안 쓰면 자동으로 재부팅해서 데이터를 다시 잠그는 기능이 들어 있어요.
왜 지금까지 픽셀뿐이었을까
여기가 제일 재밌는 부분이에요. GrapheneOS 팀이 픽셀만 지원한 건 취향 때문이 아니에요. 운영체제를 아무리 단단하게 만들어도 하드웨어가 받쳐주지 않으면 소용이 없거든요. 이 팀이 요구해온 조건 중 대표적인 걸 세 가지만 볼게요.
첫째는 사용자 키로 다시 잠글 수 있는 부트로더예요. 부트로더는 폰이 켜질 때 가장 먼저 실행되는 프로그램인데요, 보통 커스텀 OS를 깔면 이걸 열어둔 채로 써야 해서 부팅 검증이 사실상 꺼져요. 현관문을 열어놓고 사는 셈이죠. 픽셀은 다른 OS를 설치한 뒤에도 그 OS의 키로 다시 잠글 수 있어서, 부팅 과정이 변조되지 않았는지 계속 검사할 수 있어요.
둘째는 하드웨어 메모리 태깅(MTE)이에요. 메모리 버그는 여전히 가장 흔한 해킹 통로거든요. MTE는 메모리 구역마다 번호표를 붙이고, 포인터(메모리 주소를 가리키는 값)에도 번호를 달아서 둘이 안 맞으면 바로 잡아내는 기술이에요. 사물함 번호와 열쇠 번호가 다르면 문이 안 열리는 것과 비슷해요. 픽셀은 8 시리즈부터 이걸 지원해요.
셋째는 보안 칩과 오래가는 업데이트예요. 잠금 화면 비밀번호를 무차별로 대입하는 공격을 하드웨어 수준에서 막아줄 별도의 칩이 필요하고, 펌웨어 패치도 오랫동안 제때 나와야 해요.
이 조건을 다 채우는 제조사가 그동안 거의 없었어요. 그래서 이번 소식의 포인트는 '지원 기기가 하나 늘었다'가 아니라, 대형 제조사가 이 기준을 맞추려고 움직였다는 데 있어요. 모토로라는 올해 초 MWC에서 GrapheneOS 재단과의 장기 협력을 발표했는데, 이번 제품도 그 흐름 위에 있는 걸로 보여요.
양쪽 모두에게 필요했던 만남
GrapheneOS에게 픽셀 의존은 오래된 불안 요소였어요. 구글이 2025년부터 픽셀 기기용 소스 일부를 AOSP에 공개하지 않으면서 작업이 더 번거로워졌거든요. 프로젝트 전체가 한 회사의 정책에 매달려 있던 셈이라, 두 번째 하드웨어 파트너는 위험을 나눈다는 의미가 커요.
모토로라에게는 차별화 카드예요. 삼성은 Knox를, 애플은 아이폰 17에서 메모리 태깅 기반의 Memory Integrity Enforcement를 앞세우고 있어요. 모토로라는 '검증된 외부 보안 OS를 쓸 수 있는 폰'이라는 메시지로 기업이나 보안에 민감한 사용자를 노릴 수 있죠.
다른 대안과 비교하면 성격이 더 뚜렷해요. LineageOS는 지원 기기가 훨씬 많지만 기기 수명 연장과 사용자 자유에 더 초점을 둬요. /e/OS는 구글 의존을 줄이는 쪽이 중심이고요. GrapheneOS는 지원 범위를 좁히는 대신 보안 기준을 타협하지 않는 길을 택해왔어요.
한국 개발자에게는 어떤 의미일까
당장 살 수 있느냐는 별개 문제예요. 국내 출시 여부, 통신사 호환성, 그리고 GrapheneOS가 기본 탑재인지 직접 설치하는 방식인지는 공식 자료에서 꼭 확인해보세요.
더 현실적인 벽은 앱이에요. 금융 앱이나 공공 앱은 기기 변조 검사가 강한 편이고, 구글의 Play Integrity API를 엄격하게 쓰는 앱은 GrapheneOS에서 막힐 수 있어요. Play Integrity는 앱이 구글에게 '이 기기 믿을 만해?'라고 물어보는 기능인데, 구글 인증을 받지 않은 OS는 높은 등급을 받지 못하거든요. 구글 월렛의 탭 결제도 안 되는 걸로 알려져 있어요.
앱을 만드는 분이라면 여기서 생각해볼 게 있어요. '구글 인증 여부'만으로 기기를 거르는 게 정말 보안일까요? 안드로이드의 하드웨어 키 증명(attestation)을 쓰면 부트로더 상태와 OS 서명 키를 하드웨어가 보증해줘서, 허용할 OS를 앱이 직접 정할 수 있어요.
네이티브 코드를 다룬다면 MTE 환경에서 앱을 테스트해보는 것도 추천해요. 평소엔 조용히 넘어가던 메모리 버그가 바로 크래시로 드러날 수 있거든요. 보안을 공부하는 분께는 GrapheneOS 공식 문서도 좋은 교재고요.
마무리
한 줄로 정리하면, 픽셀에 묶여 있던 고보안 안드로이드가 두 번째 제조사를 얻었고, 이건 보안이 스마트폰의 차별화 요소가 되고 있다는 신호예요.
여러분은 어떠세요? 일부 금융 앱이 막히더라도 GrapheneOS 폰을 메인으로 쓰실 건가요, 아니면 서브폰으로만 쓰실 건가요? 앱을 만드는 분이라면, 구글 인증을 통과하지 못한 기기를 앞으로도 막아야 한다고 보시나요?
🔗 출처: Hacker News