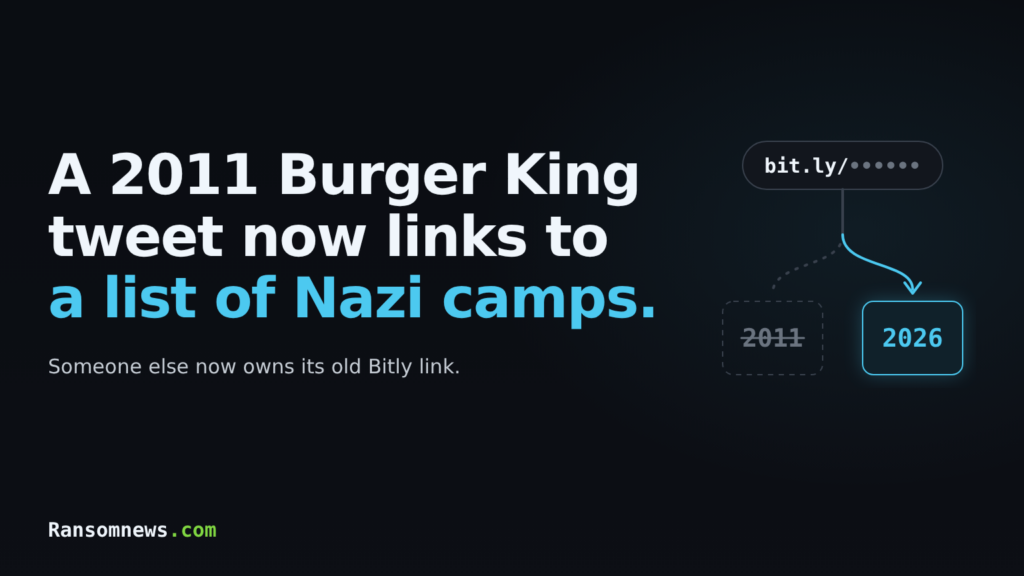
버거킹과 맥도날드의 소셜 계정이 해킹당했다는 소문이 돌았지만, 실제로 일어난 일은 전혀 달랐다. 2026년 11월 15일, 두 브랜드가 2011년에 올린 오래된 트윗 속 Bitly 단축링크의 목적지가 바뀐 것이다. 버거킹이 2011년 7월 24일 '매장 찾기' 안내를 위해 넣었던 bit.ly 링크는 위키백과의 '나치 강제수용소 목록' 문서로, 그보다 18분 앞서 바뀐 맥도날드의 2011년 6월 7일 트윗 링크는 '9·11 테러' 문서로 연결됐다. 트윗 본문은 15년 전 그대로였고, 계정에 새로 올라온 글도, 침입의 흔적도 없었다. 바뀐 것은 오직 링크가 향하는 '도착지'뿐이었다.
백하프를 다시 차지하는 수법
이 사건의 핵심은 단축 URL의 구조에 있다. bit.ly/뒤쪽처럼 슬래시 뒤에 오는 부분을 '백하프(back-half)'라고 부르는데, Bitly가 무작위로 생성하거나 사용자가 직접 지정한다. 원래 링크가 어떤 이유로 사라지고 그 백하프를 다시 등록할 수 있게 되면, 그것을 차지한 사람이 해당 링크가 박힌 모든 트윗·이메일·PDF·인쇄된 QR코드의 최종 목적지를 결정하게 된다. 비밀번호가 유출된 것도, 계정이 뚫린 것도 아니기 때문에 링크를 게시한 브랜드는 아무런 이상을 감지하지 못한다. Bitly는 각 링크 주소 끝에 더하기(+)를 붙이면 생성 시각과 목적지를 보여주는데, 2011년 트윗 속 버거킹 링크의 생성일이 2026년 11월 15일로 찍혀 있다는 사실이 바로 '재등록'을 증명했다.
트럼프 계정 97개 링크 분석
Ransomnews는 공개 아카이브에서 도널드 트럼프 계정이 2009~2013년에 쓴 bit.ly 링크 97개를 추려 검증했다. 이 가운데 40개는 원본 그대로였고, 49개는 트윗보다 한참 뒤에 다시 만들어졌다. 흥미롭게도 그 49개 중 48개는 2023년 5월 26일 약 17분 사이에 20초에 한 개꼴로 생성돼, 원래 목적지를 아는 누군가가 유튜브 영상·뉴스 기사 등 '제자리'로 되돌려 놓은 복구 작업처럼 보였다. 문제는 나머지였다. 여덟 개는 원래 트윗이 가리킨 적 없는 곳으로 향했고, 그중 일부는 'worldlibertyfinancial-ai[.]com'이나 실제 분석 사이트 DappRadar에서 한 글자만 바꾼 'dappradars[.]website'처럼 암호화폐 서비스를 흉내 낸 도메인이었다. WHOIS 기록상 이들 도메인은 링크가 만들어진 뒤에 새로 등록돼 있었다.
Bitly는 당일 저녁 X를 통해 문제를 공식 인정했다. '오래되고 비활성 상태인 특정 링크를 악용해 원래 게시물과 무관한 콘텐츠로 사용자를 유도할 수 있는 문제'를 확인했고, 관련 계정을 정지하고 영향받은 링크를 비활성화하는 중이며 신뢰·안전팀이 재발 방지책을 마련하고 있다고 밝혔다. 실제로 버거킹과 맥도날드 링크는 오후 늦게 '링크 비활성화' 페이지를 띄웠다. 다만 Bitly의 설명은 자사 정책과 충돌한다. 삭제된 계정 안내 페이지는 bit.ly 링크가 계속 작동하며 백하프는 '재사용될 수 없다'고 명시하는데, 수집된 생성일 데이터는 이 주장과 맞지 않는다.
이번이 처음도 아니다. 2025년 2월 Disruptionist는 밈코인 홍보자들이 2013년 트럼프·멜라니아 게시물의 Bitly 링크를 가로채 토큰 목록으로 연결했다고 보도했고, 당시 Bitly는 버그를 수정하고 탈취된 링크를 차단했다. CNN은 이번 사건에서 빌 게이츠, 쥐스탱 트뤼도, 마이크 펜스, 미국 FBI와 국방부의 옛 게시물에서도 바뀐 링크가 발견됐으며, 그 흐름이 2009~2014년 게시물에 집중됐다고 전했다.
실무자가 눈여겨볼 지점
이번 사례의 교훈은 단순한 장난 이상이다. 11월 15일에 드러난 목적지들은 위키백과 문서나 게임 프로필, 영상 같은 비교적 가벼운 수준이었지만, 같은 수법이 밈코인 유도에 쓰였다는 전례가 있고 일부 트럼프 링크는 암호화폐 사칭 도메인으로 연결됐다. 검증된 브랜드나 은행, 정부 기관, 언론사의 오래된 게시물 속 링크는 그 계정의 신뢰도를 그대로 업고 가기 때문에 사기에 악용될 여지가 크다. 더구나 한 번 바뀐 링크는 그 뒤에 연결된 도메인이 만료되면 다음 구매자에게 넘어가, 같은 트래픽이 또 다른 곳으로 흘러갈 수 있다.
조직 입장에서 되짚어야 할 것은 과거에 외부 단축 서비스로 배포한 링크들이다. 공지, 마케팅 이메일, 인쇄물, QR코드에 심어둔 bit.ly 주소가 수년째 방치돼 있다면, 그 목적지가 자사 통제를 벗어나 있을 수 있다는 점을 전제해야 한다. 중요한 경로는 자체 도메인 리디렉션으로 바꾸고, 더는 쓰지 않는 단축링크의 실제 연결 상태를 점검하는 편이 안전하다. 다만 이번 조사에는 명확한 한계가 있다. 검증된 계정은 버거킹·맥도날드·트럼프 세 곳뿐이고, 분석은 한 단축 서비스와 공개 아카이브에 한정됐다. Bitly의 오래된 링크 가운데 얼마나 많은 수가 다시 차지될 수 있는지는 결국 Bitly만이 답할 수 있는 문제로 남아 있다.