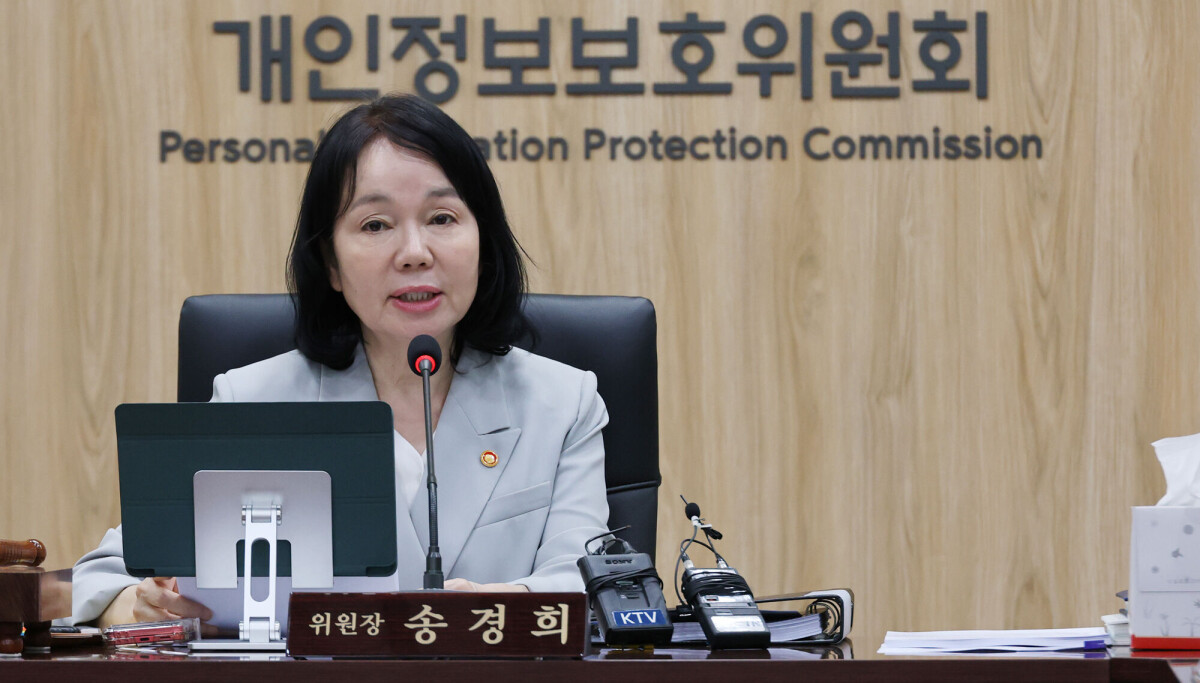
한국의 개인정보 규제가 한 단계 강해졌다. 개인정보보호위원회(PIPC)는 개정 개인정보 보호법과 시행령을 금요일부터 시행하며, 고의 또는 중대한 과실로 대규모 유출을 일으킨 기업에 대해 전체 매출의 최대 10%까지 과징금을 물릴 수 있게 했다. 종전 기준이 '관련 매출의 3% 이하'였던 점을 감안하면 산정 기준 자체가 바뀐 셈이다. 규제 당국은 이번 조치의 목적을 처벌 강화 그 자체가 아니라, 기업이 개인정보 보호를 '사업 비용'이 아니라 '사전 투자'로 인식하도록 유도하는 데 있다고 설명한다.
무엇이 바뀌었나
새 상한이 곧바로 모든 유출 사고에 일괄 적용되는 것은 아니다. 시행령은 그 대상을 비교적 좁게 규정한다. 1,000만 명 이상의 개인정보를 고의·중과실로 유출한 경우가 기본 전제이며, 여기에 더해 3년 이내에 고의·중과실 위반을 반복했거나, 시정명령을 이행하지 않은 상태에서 그 결과로 유출이 발생한 기업이 최고 수위의 제재 대상이 된다. 실제 과징금은 위반 행위의 성격과 중대성, 사고 정황, 피해 규모 등을 종합해 산정된다. 즉 '매출 10%'는 자동으로 부과되는 숫자가 아니라 최악의 시나리오에 대한 천장에 가깝다.
그럼에도 이 천장이 얼마나 높아졌는지는 실제 사례에 대입하면 분명해진다. 국내 전자상거래 기업 쿠팡은 3,755만 명의 개인정보를 유출해 지난 6월 6,246억 원의 과징금을 부과받았다. 같은 사안에 새 기준을 단순 적용하면 과징금은 조 단위로 뛸 수 있다는 것이 당국의 설명이다. 물론 이는 산술적 상한을 보여주는 예시일 뿐, 실제 금액은 고의·과실 여부와 피해 규모, 감경 요인에 따라 달라진다.
처벌만 있는 것은 아니다: 감경 구조
개정안의 또 다른 축은 '사전에 투자한 기업은 인정받는다'는 원리다. 규제 당국은 개인정보 보호 예산과 인력, 장비에 대한 투자 규모와 지속성, 그리고 개인정보 보호책임자(CPO)를 포함한 보호 체계 전반을 고려해 과징금을 최대 40% 감경할 수 있다. 또한 유출을 조기에 탐지하고 신속히 신고·통지해 피해 확산을 막은 기업도 별도로 최대 40%까지 감경받을 수 있다. 결국 같은 규모의 사고라도 평소 보안 투자와 사고 대응 역량에 따라 최종 부담이 크게 갈리도록 설계된 것이다. 이는 실무 관점에서 보안 예산 편성의 논리를 바꾼다. 유출을 100% 막을 수 없다는 전제 아래, 투자 이력과 대응 체계 자체가 과징금 리스크를 낮추는 방어 자산으로 계상되기 때문이다.
72시간 통지와 CPO 위상 강화
통지 의무도 넓어졌다. 개정법은 '잠재적 유출 통지 제도'를 새로 도입해, 실제 유출이 확인되지 않았더라도 노출 가능성이 높다고 판단되면 그 사실을 인지한 때로부터 72시간 이내에 정보주체에게 알리도록 했다. 데이터 처리 시스템에 불법 접근이 있었거나, 일부 개인정보가 불법 거래된 정황이 발견돼 다른 정보도 유출됐을 가능성이 있는 경우가 예로 제시됐다. 랜섬웨어 등 공격으로 데이터가 위조·변조·훼손된 경우도 동일한 신고·통지 의무의 대상에 포함된다. 침해 사고 대응에서 '확실한 유출 확인'을 기다리던 관행이 '위험 징후 단계의 신속 고지'로 앞당겨진다는 의미다.
CPO의 권한과 책임도 커진다. 연 매출 1,800억 원을 초과하면서 100만 명 이상의 개인정보 또는 5만 명 이상의 민감·고유식별정보를 처리하는 기업은 CPO를 선임·변경·해임할 때 이사회 승인을 받고 그 결정을 PIPC에 보고해야 한다. 재학생 2만 명 이상 대학, 상급종합병원, 주요 공공 시스템 운영자도 같은 요건의 적용을 받는다. CPO를 실무 담당자가 아니라 이사회 차원에서 관리되는 책임 있는 직위로 격상시키려는 취지다.
실무적 함의와 한계
양청삼 PIPC 사무처장은 유통·통신 등 일상과 밀접한 분야에서 유출이 반복되고 규모가 커지는 상황을 개정 배경으로 들며, 중대한 위반은 엄정히 책임을 묻되 사고를 애초에 예방하도록 제도를 개선했다고 밝혔다. 송경희 위원장은 기업이 개인정보 보호 투자를 비용이 아니라 고객 신뢰를 쌓고 이익을 확대하는 능동적 투자로 바라보게 되기를 기대한다고 말했다.
다만 한국 IT 실무자가 유의할 지점은 이 제도의 실효가 결국 집행 재량에 크게 좌우된다는 점이다. 상한이 매출의 10%로 올라갔더라도 실제 부과액은 고의·과실 판단, 피해 규모, 감경 요인의 조합에 달려 있어 예측 가능성은 여전히 낮다. 감경 폭이 최대 80%(투자 40%+대응 40%)에 이를 수 있다는 점은 사전 투자 유인으로 작용하지만, 어떤 투자와 대응이 어느 정도 인정받는지에 대한 구체적 기준이 축적되기 전까지는 기업마다 해석 여지가 남는다. 당장은 대규모 개인정보를 다루는 기업일수록 보안 투자 이력의 문서화, 72시간 통지를 전제로 한 사고 탐지·보고 체계 정비, 이사회 승인 절차를 포함한 CPO 거버넌스 재정비가 우선 과제가 될 전망이다.