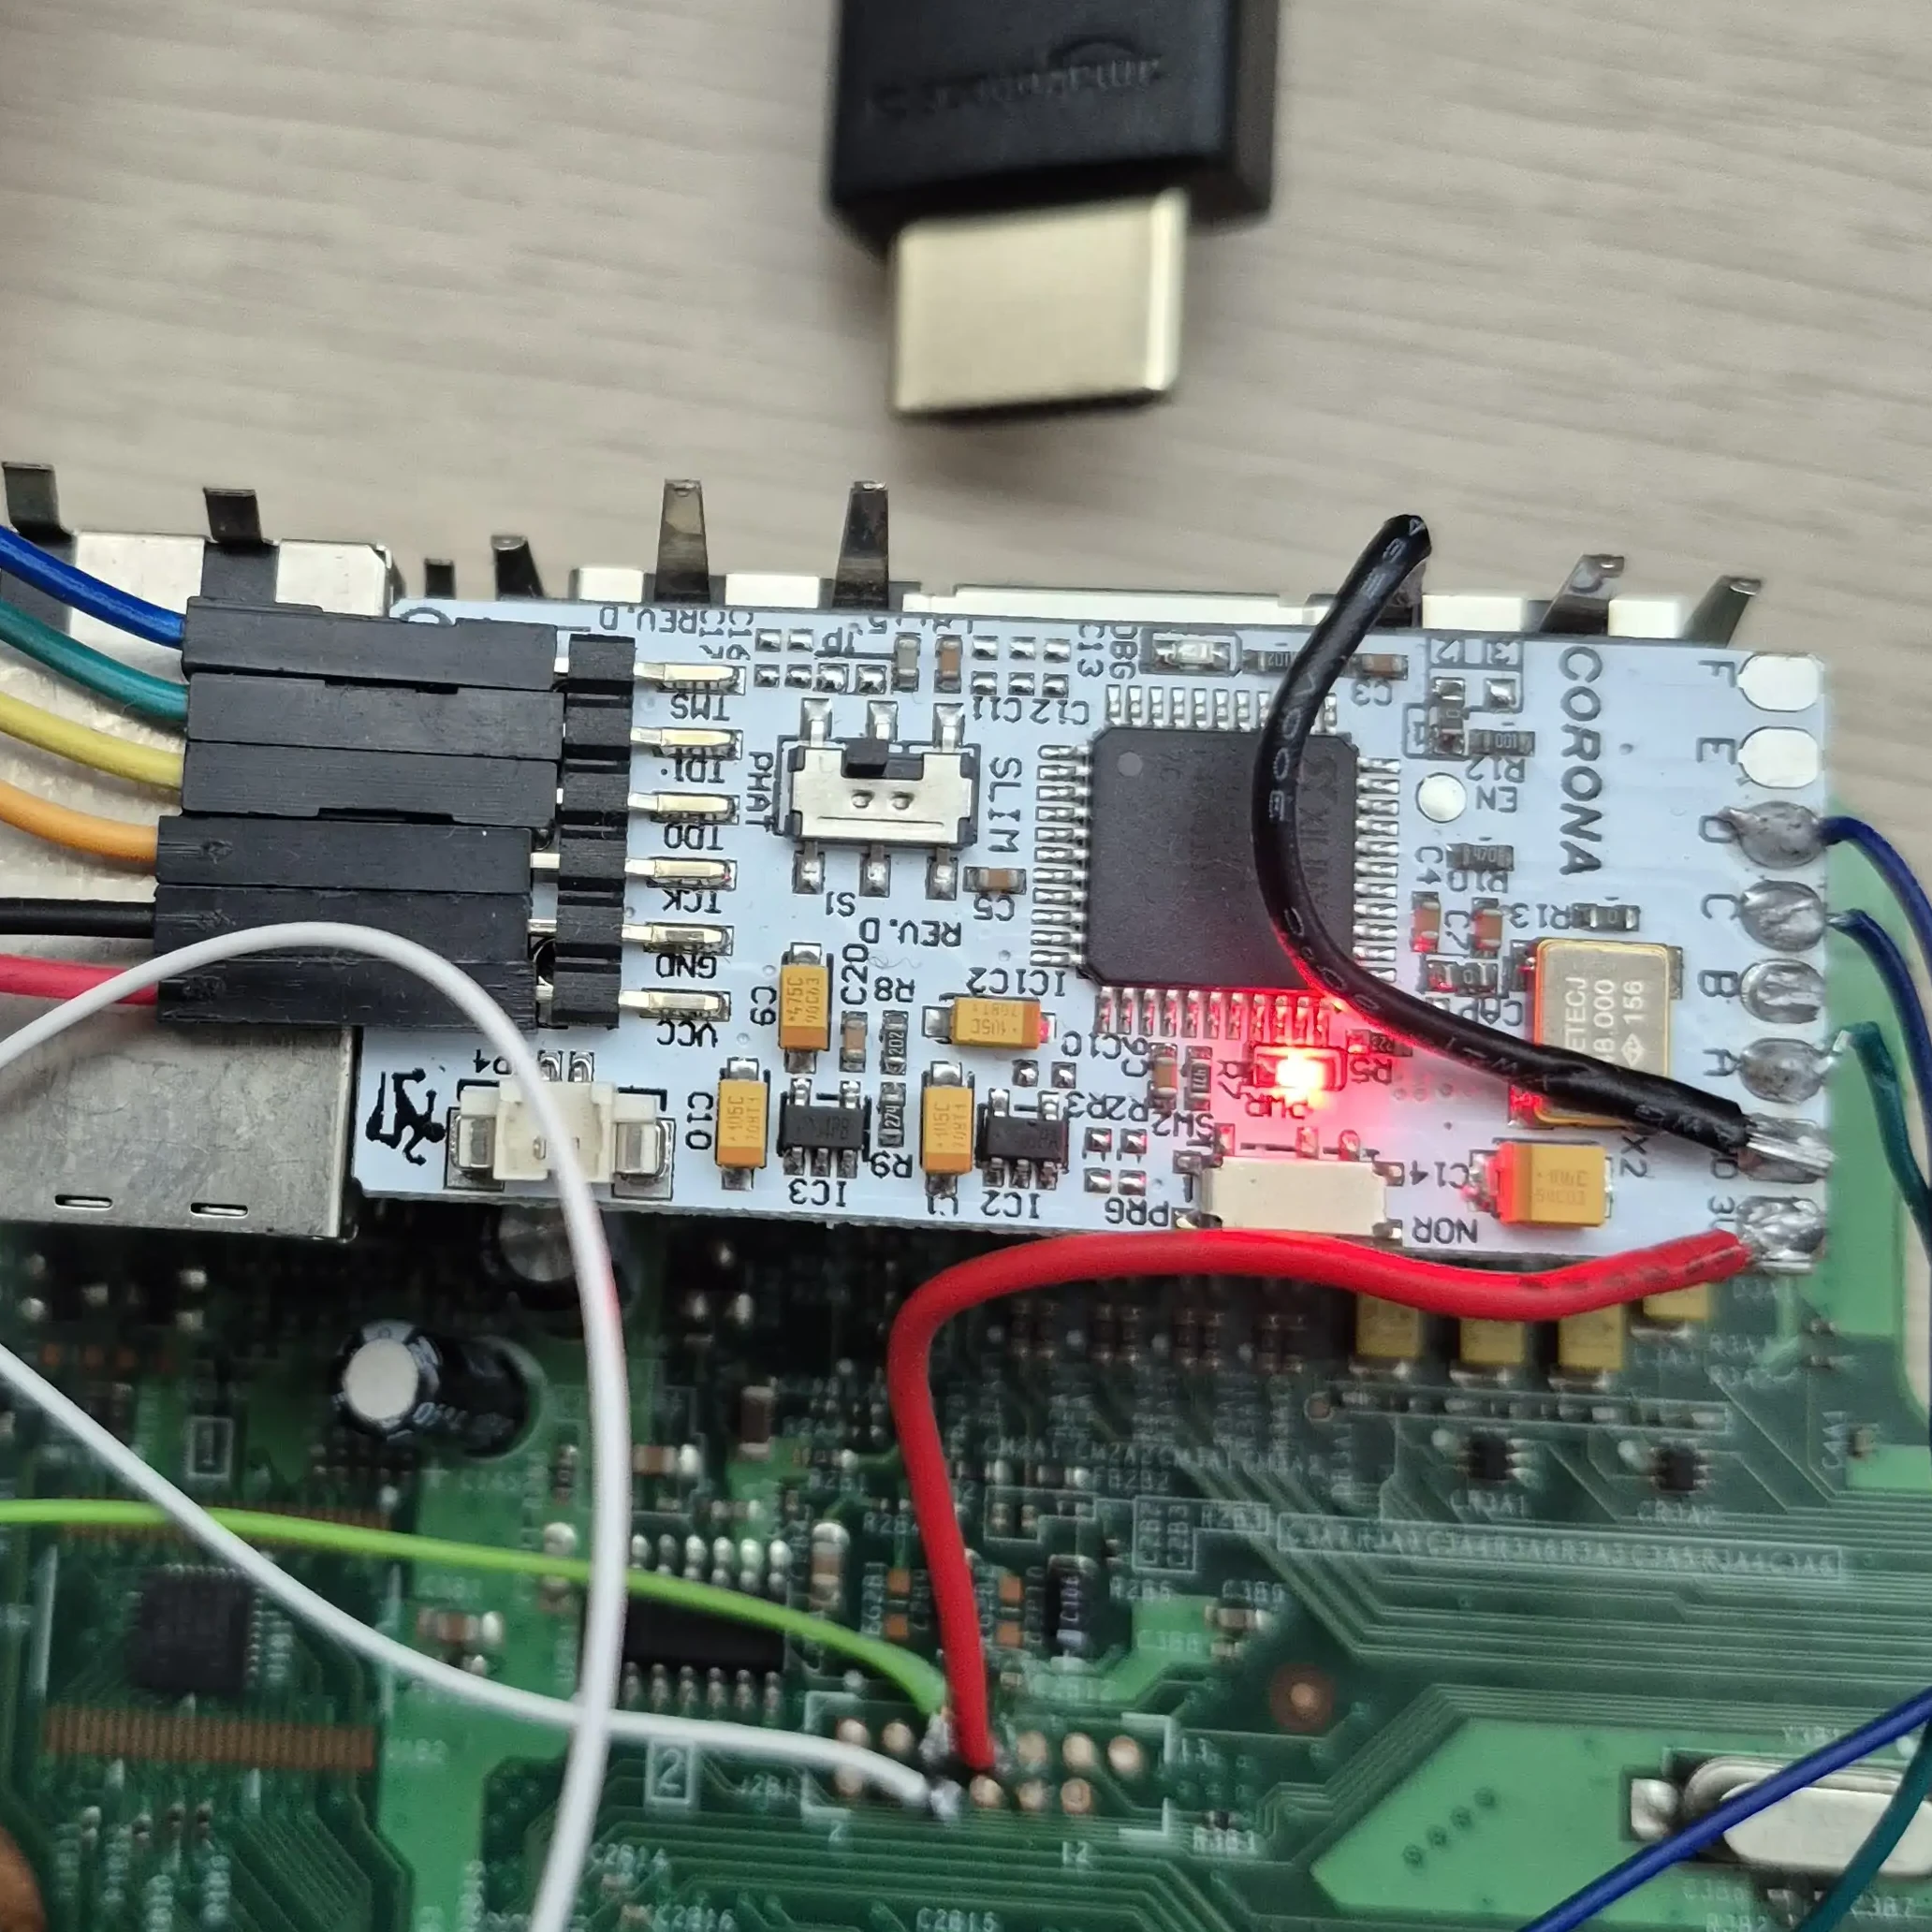
한 취미 개발자가 2017년에 사둔 모드칩을 2026년에야 다시 꺼내 자신의 엑스박스 360을 공략한 과정을 공개했다. 그가 쓴 칩은 '매트릭스 쿨러너 Rev D'라는 글리처(glitcher)로, 역할은 단 하나다. 콘솔의 CPU에 약 100나노초짜리 짧은 전기 펄스를 흘려 넣는 것. 언뜻 무의미해 보이는 이 동작이 어떻게 '소프트웨어적으로는 사실상 해킹이 불가능하다'고 평가받던 기기를 무너뜨렸는지가 이 글의 핵심이다.
왜 소프트웨어로는 뚫을 수 없었나
마이크로소프트는 초대 엑스박스에서 겪은 보안 실패를 교훈 삼아 후속기의 신뢰 체인을 훨씬 단단하게 설계했다. 시스템의 최초 진입점인 1BL은 CPU 실리콘 안에 물리적으로 각인되어 있고, 그 역할은 플래시에 저장된 다음 단계 부트로더(CB)를 불러와 마이크로소프트의 서명이 유효한지 검증하는 것이다. 서명 키가 없으면 부팅 과정에서 제어권을 가로챌 방법이 없고, 콘솔이 부팅 단계를 올라갈수록 추가 보안 기능이 켜지면서 난도는 더 높아진다. 리버스 엔지니어로 유명한 tmbinc조차 360에서 서명되지 않은 코드를 돌리는 소프트웨어 접근은 대부분 통하지 않는다고 못 박았을 정도다.
열쇠로 열 수 없는 자물쇠라면 공략 지점은 더 근본적인 곳으로 옮겨간다. 컴퓨터의 연산은 전원이 안정적으로 공급된다는 전제 위에서만 예측 가능하게 동작한다는 사실, 바로 그 전제다. 폴트 인젝션(fault injection)은 이 전제를 흔든다. 연구자들은 CPU를 초기화하는 용도인 CPU_RESET 신호를 아주 짧게 토글하면, CPU가 리셋되는 대신 현재 명령을 '잘못' 실행한다는 점을 발견했다. 특히 서명 검증 과정에서 쓰이는 mr(move register) 명령을 글리칭하면, 원래 옮겨야 할 값 대신 0을 목적 레지스터에 넣게 만들 수 있었다. 검증이 통과한 것처럼 꾸며지는 셈이다. 적절한 타이밍에 전원을 '깜빡'이는 것만으로 임의 코드 실행 권한을 얻은 것이다.
10년 전의 난제가 보편적 공격면이 되기까지
흥미로운 대목은 이런 공격이 더 이상 예외적이지 않다는 점이다. 10년 전 360을 어렵게 만들었던 종류의 하드웨어 신뢰 체인은 이제 컴퓨팅 전반에 흔해졌다. 마이크로소프트는 2021년부터 자사 OS에 하드웨어 기반 보안 부팅을 강제하기 시작했고(윈도우 11의 TPM 요구가 대표적이다), 바로 그만큼 폴트 인젝션의 표적도 넓어졌다. 2024년에는 ESP32 v3의 보안 부팅과 플래시 암호화가 폴트 인젝션으로 우회됐고(USENIX WOOT 2024), 2021년에는 stacksmashing이 라즈베리파이 피코와 폴트 인젝션으로 애플 에어태그 펌웨어를 덤프했다. 2023년 닌텐도 스위치용으로 공개된 PicoFly 모드칩 역시 같은 방식으로 콘솔의 보안 부팅을 무력화한다.
이 흐름을 가능하게 한 열쇠 중 하나가 2021년 5파운드에 나온 라즈베리파이 피코다. 피코는 PIO 블록을 통해 매우 정밀한 타이밍 제어가 가능한데, 133MHz 클록 기준 약 7.5나노초의 타이밍 해상도를 제공한다. 폴트 인젝션처럼 '언제' 펄스를 넣느냐가 전부인 공격에서 이 정도의 저렴하고 정확한 타이밍 장치는 결정적이다.
2017년의 좌절, 2026년의 수월함
글쓴이의 경험은 이 변화를 그대로 보여준다. 2017년 그는 비용을 아끼려 오래된 PC의 프린터 포트(LPT)로 NAND/JTAG 프로그래머를 직접 만들려 했다. 설령 성공했어도 NAND 덤프 한 번에 30분 넘게 걸렸을 작업이었고, 결국 완성하지 못한 채 프로젝트는 서랍 속으로 들어갔다. 2026년에 같은 절차를 다시 시도했을 때는 피코에 PicoFlasher를 올려 올바른 패드에 납땜하는 것만으로 덤프가 몇 초 만에 끝났다. 쿨러너의 타이밍 파일을 쓰는 작업도 Pico-dirtyJTAG와 Octal450의 타이밍 파일, 소스로 빌드한 urjtag 조합으로 어렵지 않게 마쳤다.
실무자 관점에서 이 글이 주는 교훈은 분명하다. 서명 검증과 신뢰 체인이 아무리 정교해도, 그것이 '안정적인 전원 위에서만 코드가 정확히 실행된다'는 물리적 가정에 기대고 있다면 그 가정 자체가 공격면이 된다. 소프트웨어 보안이 단단해질수록 공격자는 더 아래층, 즉 실리콘과 전원으로 내려가며, 과거엔 고가의 전문 장비가 필요했던 글리칭이 이제는 수 파운드짜리 마이크로컨트롤러로 재현된다. 임베디드·IoT 기기를 설계한다면 소프트웨어 서명만으로 안심할 수 없고, 글리치 감지나 전원 무결성 같은 하드웨어 차원의 대응을 함께 고려해야 한다는 뜻이다.
다만 이 사례를 일반화할 때는 한계도 봐야 한다. 폴트 인젝션은 기기에 물리적으로 접근해 패드에 납땜하고 정밀한 타이밍을 맞춰야 하는 공격으로, 원격으로 대량 수행하기는 어렵다. 또한 공격은 늘 고양이와 쥐의 게임이어서, 새로운 우회 기법에는 더 정교한 방어가 뒤따른다. 공교롭게도 글쓴이가 작업을 마친 직후 엑스박스 360의 소프트웨어 전용 익스플로잇이 공개되면서 그의 수년간의 노력은 다소 무색해졌지만, 보안 메커니즘의 내부를 들여다본 경험 자체는 폴트 인젝션이라는 공격면이 왜 지금 더 주목받는지를 설득력 있게 보여준다.