2024년 8월 라즈베리파이는 RP2040의 후속작인 RP2350 마이크로컨트롤러를 공개했다. 이 칩은 시큐어 부트(Secure Boot)를 비롯한 보안 기능을 새로 담았고, 발표 며칠 뒤 열린 DEFCON 2024에서는 이 기능을 겨냥한 'RP2350 해킹 챌린지'가 공개됐다. 한 연구자는 직접 만든 저가형 '레이저 폴트 인젝션(Laser Fault Injection, LFI) 플랫폼'으로 이 챌린지를 풀어 라즈베리파이에 결과를 제출했고, 제작 파일과 공격 과정을 공개했다. 임베디드 보안을 다루는 실무자라면 '하드웨어 기반 방어가 실제로 어디까지 버티는가'라는 질문에 대한 구체적 사례로 볼 만하다.
방어의 핵심, RCP와 글리치 디텍터
RP2350의 시큐어 부트는 부트 ROM 코드가 강제하며, 이 ROM은 소프트웨어를 넘어 하드웨어 수준에서 여러 겹으로 보호된다. 그 중심에 '리던던시 코프로세서(RCP)'가 있다. 데이터시트에 따르면 RCP는 폴트 인젝션과 반환 지향 프로그래밍(ROP) 공격을 하드웨어로 완화하기 위한 장치로, 코어마다 64비트 시드 값을 가진다. 이 값으로 스택 카나리를 생성하고 RCP 명령에 짧은 의사난수 지연을 삽입해 공격 타이밍을 흐트러뜨린다. 여기에 더해 전압·전자기 기반 폴트 인젝션 시도를 감지하면 시스템을 리셋하는 글리치 디텍터가 있는데, 이번 챌린지에서는 이 회로가 최고 민감도로 설정됐다.
부트 ROM 자체는 챌린지 공개 전 이미 감사를 거친 터라, 연구자는 로직 버그 탐색 대신 하드웨어 공격으로 방향을 잡았다. 온라인의 반응을 보면 단순 전압 글리칭은 글리치 디텍터에 상당히 잘 막혔다. 그래서 선택한 것이 레이저였다. 디텍터 회로를 피해 다이의 다른 영역에 레이저를 집중하면 리셋을 유발하지 않고도 폴트를 주입할 수 있으리라는 가정이었다. 다만 연구자 본인도 전압 글리칭 경험은 있었으나 레이저 FI는 처음이었고, 이번 작업을 저가형 플랫폼을 직접 구축하는 기회로 삼았다.
백사이드를 여는 과정
레이저 폴트 인젝션의 원리는 단순하다. 집속된 레이저를 실리콘 다이에 쏘면 트랜지스터가 광전 효과에 반응해 일시적인 오동작을 일으키고, 이를 정밀하게 타이밍하면 보안 검사를 우회할 수 있다. 문제는 다이를 노출해야 한다는 점, 그러면서도 칩이 정상 동작해야 한다는 점이다. 연구자는 패키지 뒷면에서 다이에 접근하는 백사이드 방식을 택했다. 실리콘은 가시광선을 거의 완전히 차단하므로, 관찰과 폴트 주입 모두 1064nm 적외선을 써야 한다.
준비 과정은 의외로 저렴한 공구로 이뤄졌다. 핫에어 리플로로 RP2350을 Pico 2 보드에서 떼어낸 뒤, 3만 원대 각인용 공구로 접지 패드 주변을 갈아내고 금속 접지 패드를 제거하면 은색 방열 페이스트가 드러나며, 이를 긁어내면 다이 뒷면이 노출된다. 이렇게 준비한 샘플은 다이 뒷면을 드러내는 구멍이 뚫린 커스텀 캐리어 보드에 올린다. 이 보드에는 코어 전원용 소형 LDO만 달리고 신호는 FFC 커넥터로 빠진다. 소량 기준 자재비는 10유로 미만, I/O 보드는 15유로 미만으로 추정된다.
여기서 공격의 핵심 장치가 I/O 보드에 있다. QSPI 플래시 두 개를 달고, RP2350의 ~CS 선에 연결되는 '활성' 플래시를 FPGA가 고를 수 있게 한 것이다. 즉 외부 메모리를 향한 요청마다 플래시를 바꿔치기할 수 있는데, 이 능력이 공격에 결정적으로 쓰인다.
저가 플랫폼이 감수한 한계
접지 패드를 갈아내면 칩의 유일한 접지 연결이 끊긴다는 난점이 있다. RP2350에는 내부 DC/DC 변환기에 연결된 PGND 핀이 있으나 접지로의 저임피던스 내부 연결은 없어 보여, 연구자는 다이 가장자리에 드러난 미세한 금속 조각과 캐리어 보드의 구리 패드를 전도성 에폭시(MG CHEMICALS 9410)로 이어 접지를 복원했다. 150℃에서 약 10분 경화하는 방식이다. 성공률 100%를 장담할 수 없고, 이렇게 수리한 칩은 전류 소모가 커 고클럭에서 돌리기 어려우며 일부 I/O 패드가 멈추거나 신호 무결성 문제를 겪기도 한다. 다만 공격 대상인 부트 ROM은 클럭을 낮게 잡는 등 보수적으로 하드웨어를 구성하므로 이 '거친 접지 복원'으로도 충분했다. 더 나은 방법으로는 본딩 와이어를 살린 채 패드 중앙만 CNC로 밀링하는 안이 제시되나 정밀 장비가 필요하다.
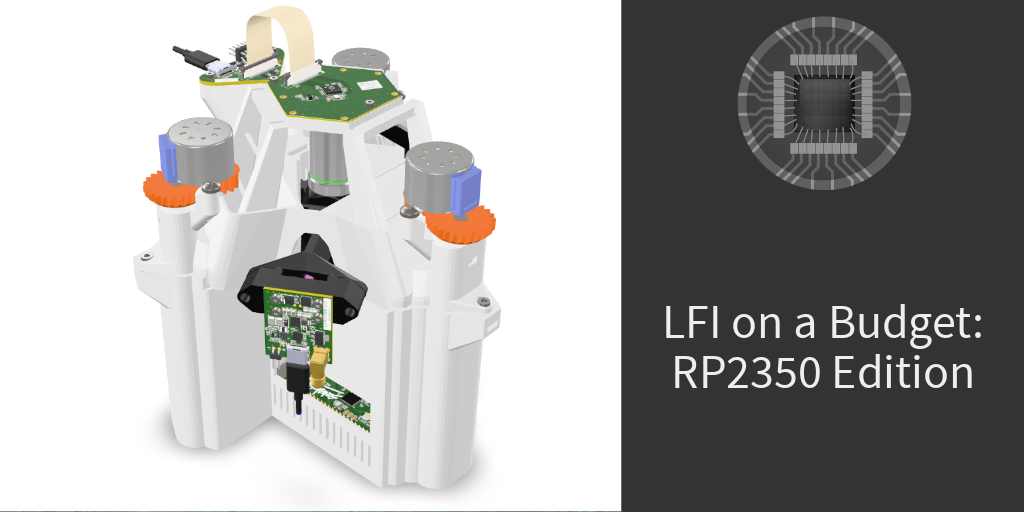
위치 제어는 오픈플렉셔(OpenFlexure) 델타 스테이지를 기반으로 3D 프린팅 부품과 저가 스테퍼 모터로 고정밀 이송을 구현했고, 광학부는 반사 조명 서브시스템을 크게 변형해 다이 관찰과 고출력 레이저 집속을 겸한다. 블랙햇 2024에서 소개된 'RayV-Lite' 역시 오픈플렉셔 기반이라는 공통점이 있으며, 2025년 8월에는 NetSPI의 관련 글도 공개됐다.
이 사례의 실무적 함의는 분명하다. 전압·전자기 글리치 디텍터와 RCP 같은 다층 방어가 단순 글리칭을 효과적으로 막더라도, 다이 뒷면을 열고 적외선 레이저로 단 한 번의 폴트를 정밀하게 주입하는 접근까지 봉쇄하지는 못했다는 점이다. 더구나 그 공격 장비가 수십만 원대 자재로 구성 가능해졌다는 사실은, 과거 전문 장비에 기대야 했던 레이저 FI가 점차 대중화되고 있음을 시사한다. 물리적 접근이 가능한 위협 모델을 전제하는 제품이라면, 다이 노출을 전제로 한 광학 공격까지 설계 단계에서 고려할 필요가 커진 셈이다. 다만 접지 복원의 낮은 성공률, 고클럭 동작 불가, I/O 불안정 등 저가 플랫폼 특유의 재현성 한계는 분명하며, 보수적으로 동작하는 부트 ROM이라는 특정 조건이 공격을 가능케 했다는 점도 함께 기억해야 한다.