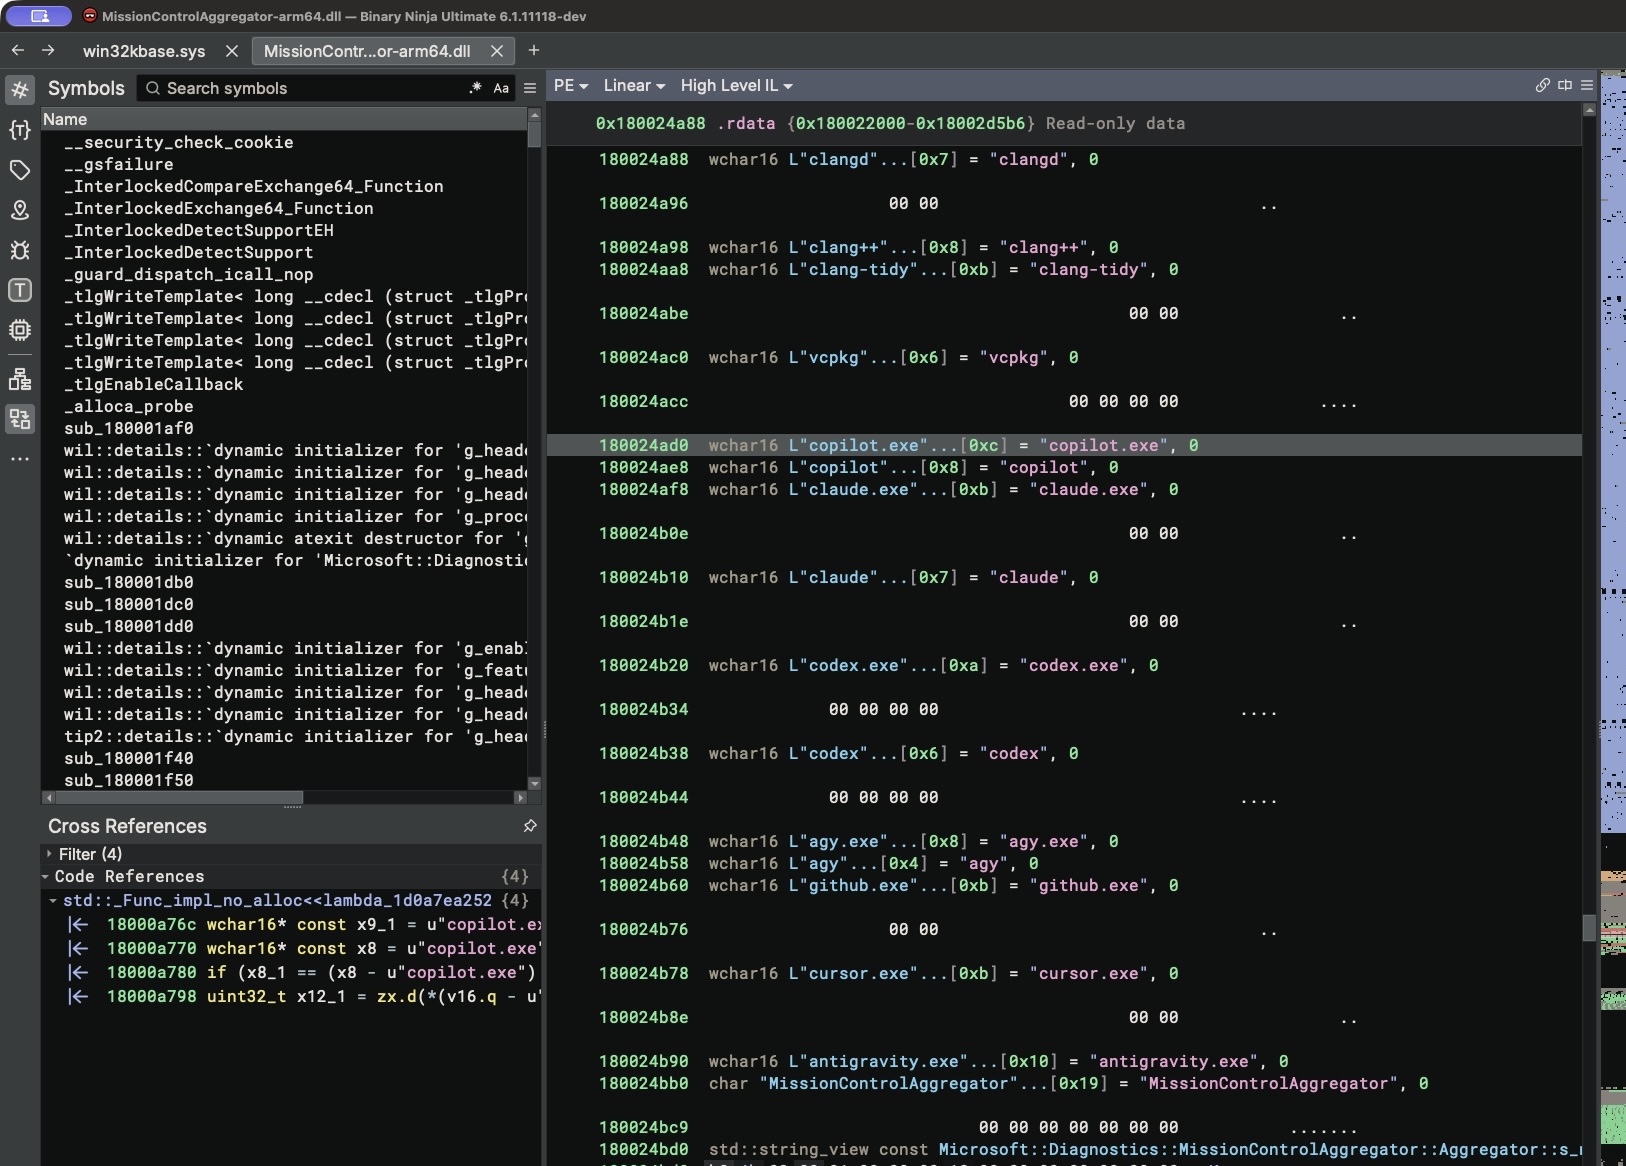
윈도우 11 내부에서 개발자가 어떤 코딩 에이전트와 개발 도구를 쓰는지 기록하는 진단 기능이 확인됐다. 보안 연구자가 최신 윈도우 바이너리를 AI의 도움을 받아 분석하던 중, MissionControlAggregator.dll이라는 시스템 DLL 안에서 codex.exe, claude.exe, copilot.exe, cursor.exe 같은 코딩 에이전트 실행 파일명과 python.exe, dotnet.exe, gcc.exe, code.exe 같은 개발 도구 이름이 문자열로 박혀 있는 것을 발견한 데서 출발했다. 시스템 DLL이 왜 코딩 에이전트 목록을 들고 있어야 하는가라는 의문이 조사의 시작점이 됐다.
분석 결과 이 DLL은 단순히 이름을 비교하는 수준을 넘어, 어떤 코딩 에이전트와 개발 도구가 사용됐는지 로컬에 저장하고 이를 윈도우 진단(Diagnostics)으로 보고하는 동작을 한다. 그리고 기본값으로 켜져 있는 '선택적' 진단 데이터를 끄지 않았다면, 이 데이터는 마이크로소프트로 업로드된다.
무엇을 어떻게 탐지하는가
바이너리 디스어셈블러로 열어 참조를 따라가 보면, 이름 비교를 수행하는 함수들이 존재한다. CLI 에이전트 슬롯 네 개가 copilot.exe, claude.exe, codex.exe, agy.exe를 확인하고, WSL 경로에서는 확장자 없는 동등한 이름을 본다. 데스크톱 에이전트 슬롯 다섯 개는 github.exe, claude.exe, codex.exe, cursor.exe, antigravity.exe를 확인한다. 이 새로운 에이전트 검사를 감싸는 기능에는 CLICodingAgentUsage라는 직접적인 이름(기능 ID 62580080)이 붙어 있다. 대상은 AI 에이전트에 그치지 않는다. node.exe, python.exe, dotnet.exe, gcc.exe, clang.exe, gdb.exe, javac.exe, devenv.exe, code.exe 등도 함께 검사해 더 넓은 개발 도구 범주로 분류한다. 일부는 게시자까지 확인하는데, Node.js는 Node.js Foundation, Python은 Python Software Foundation, .NET과 비주얼 스튜디오는 Microsoft Corporation을 기대한다. 다만 GCC와 Clang이 묶인 컴파일러·디버거 그룹에는 이 경로에서 추가 게시자 검증이 없다.
주목할 점은 이 구성 요소가 실행 중인 프로세스를 직접 스캔하지 않는다는 것이다. 대신 윈도우가 이미 발생시키는 이벤트를 구독한다. 일반 윈도우 프로그램은 KernelProcess.AppStateChangeSummary와 Win32kTraceLogging.AppInteractivitySummary에서, WSL은 Microsoft.Windows.Lxss.Manager의 Exec·ExecCritical 이벤트의 imageName 필드에서 애플리케이션 정체성을 뽑아낸다. 따라서 WSL 안의 리눅스 프로그램뿐 아니라 일반 윈도우에서 실행된 codex.exe도 앱 상태 요약 경로를 통해 CLI 에이전트 검사에 도달할 수 있다.
비트맵으로 압축되는 사용 이력
이름이 매칭되면 집계기(aggregator)의 상태에 해당 슬롯이 설정되고, 이후 그 슬롯들이 비트셋으로 변환돼 Segments.SubCohorts라는 보고서로 방출된다. 숫자 12, 4, 5는 각각 넓은 도구 범주 열두 개, CLI 에이전트 네 개, 데스크톱 에이전트 다섯 개에 대응한다. 전송 수단은 ETW(Event Tracing for Windows)이며, 실행 파일 이름을 그대로 넣는 대신 각 범주에 비트 하나를 할당한다. 가령 Codex 비트가 켜져 있다면 보고 기간 중 해당 도구가 관측됐다는 뜻이다. 원본 이벤트에는 실행 시간, 포커스 유지 시간, 상호작용 횟수, 자원 사용량 같은 상세 정보도 있지만, 이 구성 요소는 그런 세부는 버리고 어떤 에이전트가 관측됐는지를 나타내는 비트맵만 남긴다. 보고서의 타임스탬프는 수집 구간을 가리킬 뿐 각 에이전트를 얼마나 오래 썼는지는 담지 않는다.
연구자는 코드만 보는 데 그치지 않고 실제 동작을 검증했다. 패러렐즈 ARM64 가상머신(빌드 26200.9974)에서는 수동으로 켜지 않았는데도 CLICodingAgentUsage가 서비스 실험으로 이미 활성화돼 있었고, 텔레메트리 서비스인 DiagTrack도 자동 시작으로 돌고 있었다. cmd.exe를 codex.exe라는 이름으로 복사해 실행하자 이름만으로 Codex로 인식됐고, 저장된 상태의 Codex 슬롯에 값이 설정됐다. 보고 구간 시작 시점을 25시간 과거로 옮겨 즉시 보고를 유도하자 방출된 이벤트에는 1