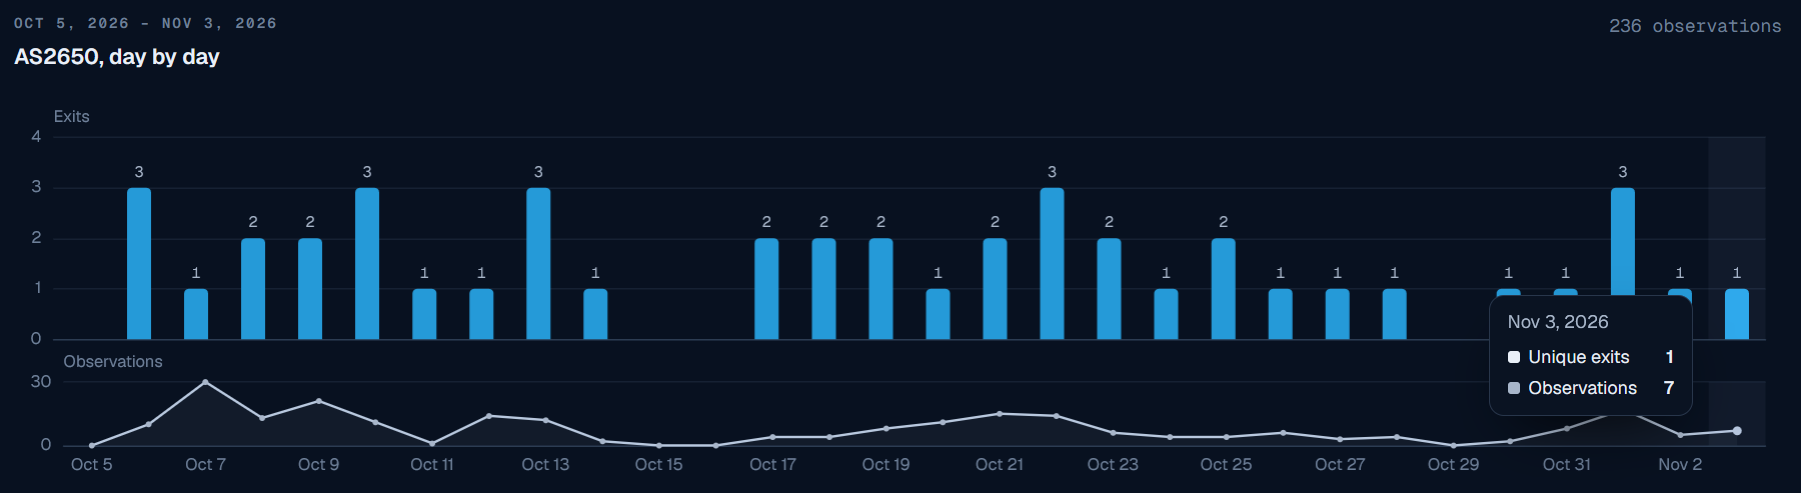
보안 업체 Layer3 Intel이 최근 공개한 '주거용 프록시 관측소(Residential Proxy Observatory)'에서 미국 백악관 네트워크를 빠져나가는 주거용 프록시 트래픽이 관측됐다. 회사에 따르면 지난 30일 동안 28개의 공개 프록시 서비스를 통해 236회의 출구(exit) 활동이 기록됐으며, 해당 주소가 등록된 자율시스템(AS)은 백악관 전산망을 운영하는 대통령실(Executive Office of the President) 소속 AS2650이었다. 관측소는 전 세계의 주거용 프록시 및 익명화 인터넷 활동을 연구자가 한눈에 볼 수 있도록 만든 인터페이스로, 이번 주 초 공개됐다.
주거용 프록시란 일반 가정이나 개인이 쓰는 기기를 경유지로 삼아, 고객의 트래픽이 마치 그 기기의 네트워크에서 발생한 것처럼 보이게 해 주는 서비스다. 프록시 사업자는 이런 기기에 대한 접근 권한을 판매한다. 이번 사례의 핵심은 접근이 '공개돼 있다'는 점이다. Layer3 Intel은 특정 네트워크를 겨냥하거나 자사 탐지 요청이 백악관을 거쳐 나가도록 조작하지 않았다고 밝혔다. 단지 프록시 서비스에 가입해 몇 달러를 지불하고 전 세계를 도는 회전형(rotating) 접근을 요청했을 뿐인데 우연히 포착됐다는 것이다. 회사는 이 결과가 일회성 오류가 아닌지 확인하기 위해 Spur, Synthient 같은 다른 탐지 서비스와 대조했고, 이들 역시 해당 주소를 독립적으로 주거용 프록시 출구로 식별했다고 설명했다.
시간대 패턴이 가리키는 것
관측된 활동의 시간 분포도 눈여겨볼 만하다. 대부분의 활동은 미 동부시간 저녁대에 몰렸고, 절반가량이 오후 5시부터 자정 사이에 발생했으며 이른 아침에는 거의 없었다. Layer3 Intel은 이 패턴이 공용 게스트 와이파이보다는 특정 개인의 행동에 가깝다고 해석한다. 백악관 네트워크에 저녁 늦게까지 정기적으로 접속하는 누군가의 기기가 프록시 SDK에 감염됐을 가능성을 시사한다는 것이다. 다만 회사는 관측된 것은 '출구 트래픽'일 뿐, 그 뒤에 있는 기기나 사람 자체는 보이지 않는다고 분명히 선을 그었다. 즉 누가, 어떤 단말로 연결됐는지는 이 데이터만으로 특정할 수 없다.
실무적으로 왜 위험한가
단순히 '트래픽이 새어 나간다'는 수준을 넘어서는 지점은 프록시 SDK 자체의 취약성이다. 과거 연구들은 허술하게 보안된 프록시 SDK가 내부 네트워크 접근과 측면 이동(lateral movement)의 통로가 될 수 있음을 보여 왔고, 이는 봇넷이 퍼지는 전형적인 경로이기도 하다. Layer3 Intel은 Synthient의 보고서 'A Broken System Fueling Botnets'를 인용해, Kimwolf 봇넷이 주로 ADB 서비스가 노출된 안드로이드 기기를 통해 최소 200만 대까지 확산한 사례를 들었다. 만약 백악관 네트워크상의 SDK에 유사한 결함이 있다면, 프록시 접근 권한을 구매한 누구든 이를 발판 삼아 내부 시스템에 도달할 수 있다는 것이 회사의 경고다.
이 사례가 한국 실무자에게 주는 함의는 분명하다. 조직의 경계 보안이 아무리 견고해도, 직원 개인 기기에 깔린 무해해 보이는 앱이 프록시 SDK를 품고 있으면 그 기기 자체가 외부에 판매되는 '출구'가 된다. 많은 프록시 SDK는 무료 VPN, 리워드 앱, 광고 수익 분배형 소프트웨어 등에 번들로 탑재돼 사용자도 모르는 사이 설치된다. 따라서 네트워크 이그레스(egress) 트래픽 모니터링, 알 수 없는 외부 연결에 대한 탐지, 사내망에 접속하는 BYOD 단말의 앱 관리가 기존의 침입 차단만큼 중요해진다.
지구 끝까지 닿은 프록시
관측소가 드러낸 것은 백악관만이 아니다. Layer3 Intel은 세계에서 가장 외진 유인도를 포함하는 남대서양 영토 세인트헬레나·어센션·트리스탄다쿠냐에서 413개 주소와 3만 2,000건이 넘는 관측치를 기록했다. 이는 스타링크와 현지 통신사 Sure Saint Helena로 나뉘어 있었다. 심지어 남극에서도 3건이 관측됐는데, 모두 맥머도 기지를 가리키는 Cloudflare WARP 주소에서 나왔다. 회사는 주거용 프록시가 사실상 지구 전역에 침투했으며, 가장 외딴 네트워크에 숨더라도 관측이 가능하다고 주장했다.
다만 이 보도는 관측 주체인 보안 업체 한 곳의 데이터와 해석에 기반하고 있으며, 백악관 측의 확인이나 반론은 포함돼 있지 않다는 한계가 있다. 출구 트래픽의 존재가 곧 내부 시스템 침해를 의미하는 것도 아니다. 그럼에도 '몇 달러면 누구나 접근할 수 있는 공개 서비스'를 통해 민감한 기관의 네트워크 지점이 드러났다는 사실 자체는, 프록시 생태계가 만들어내는 공급망 수준의 노출 위험을 다시 생각하게 한다.