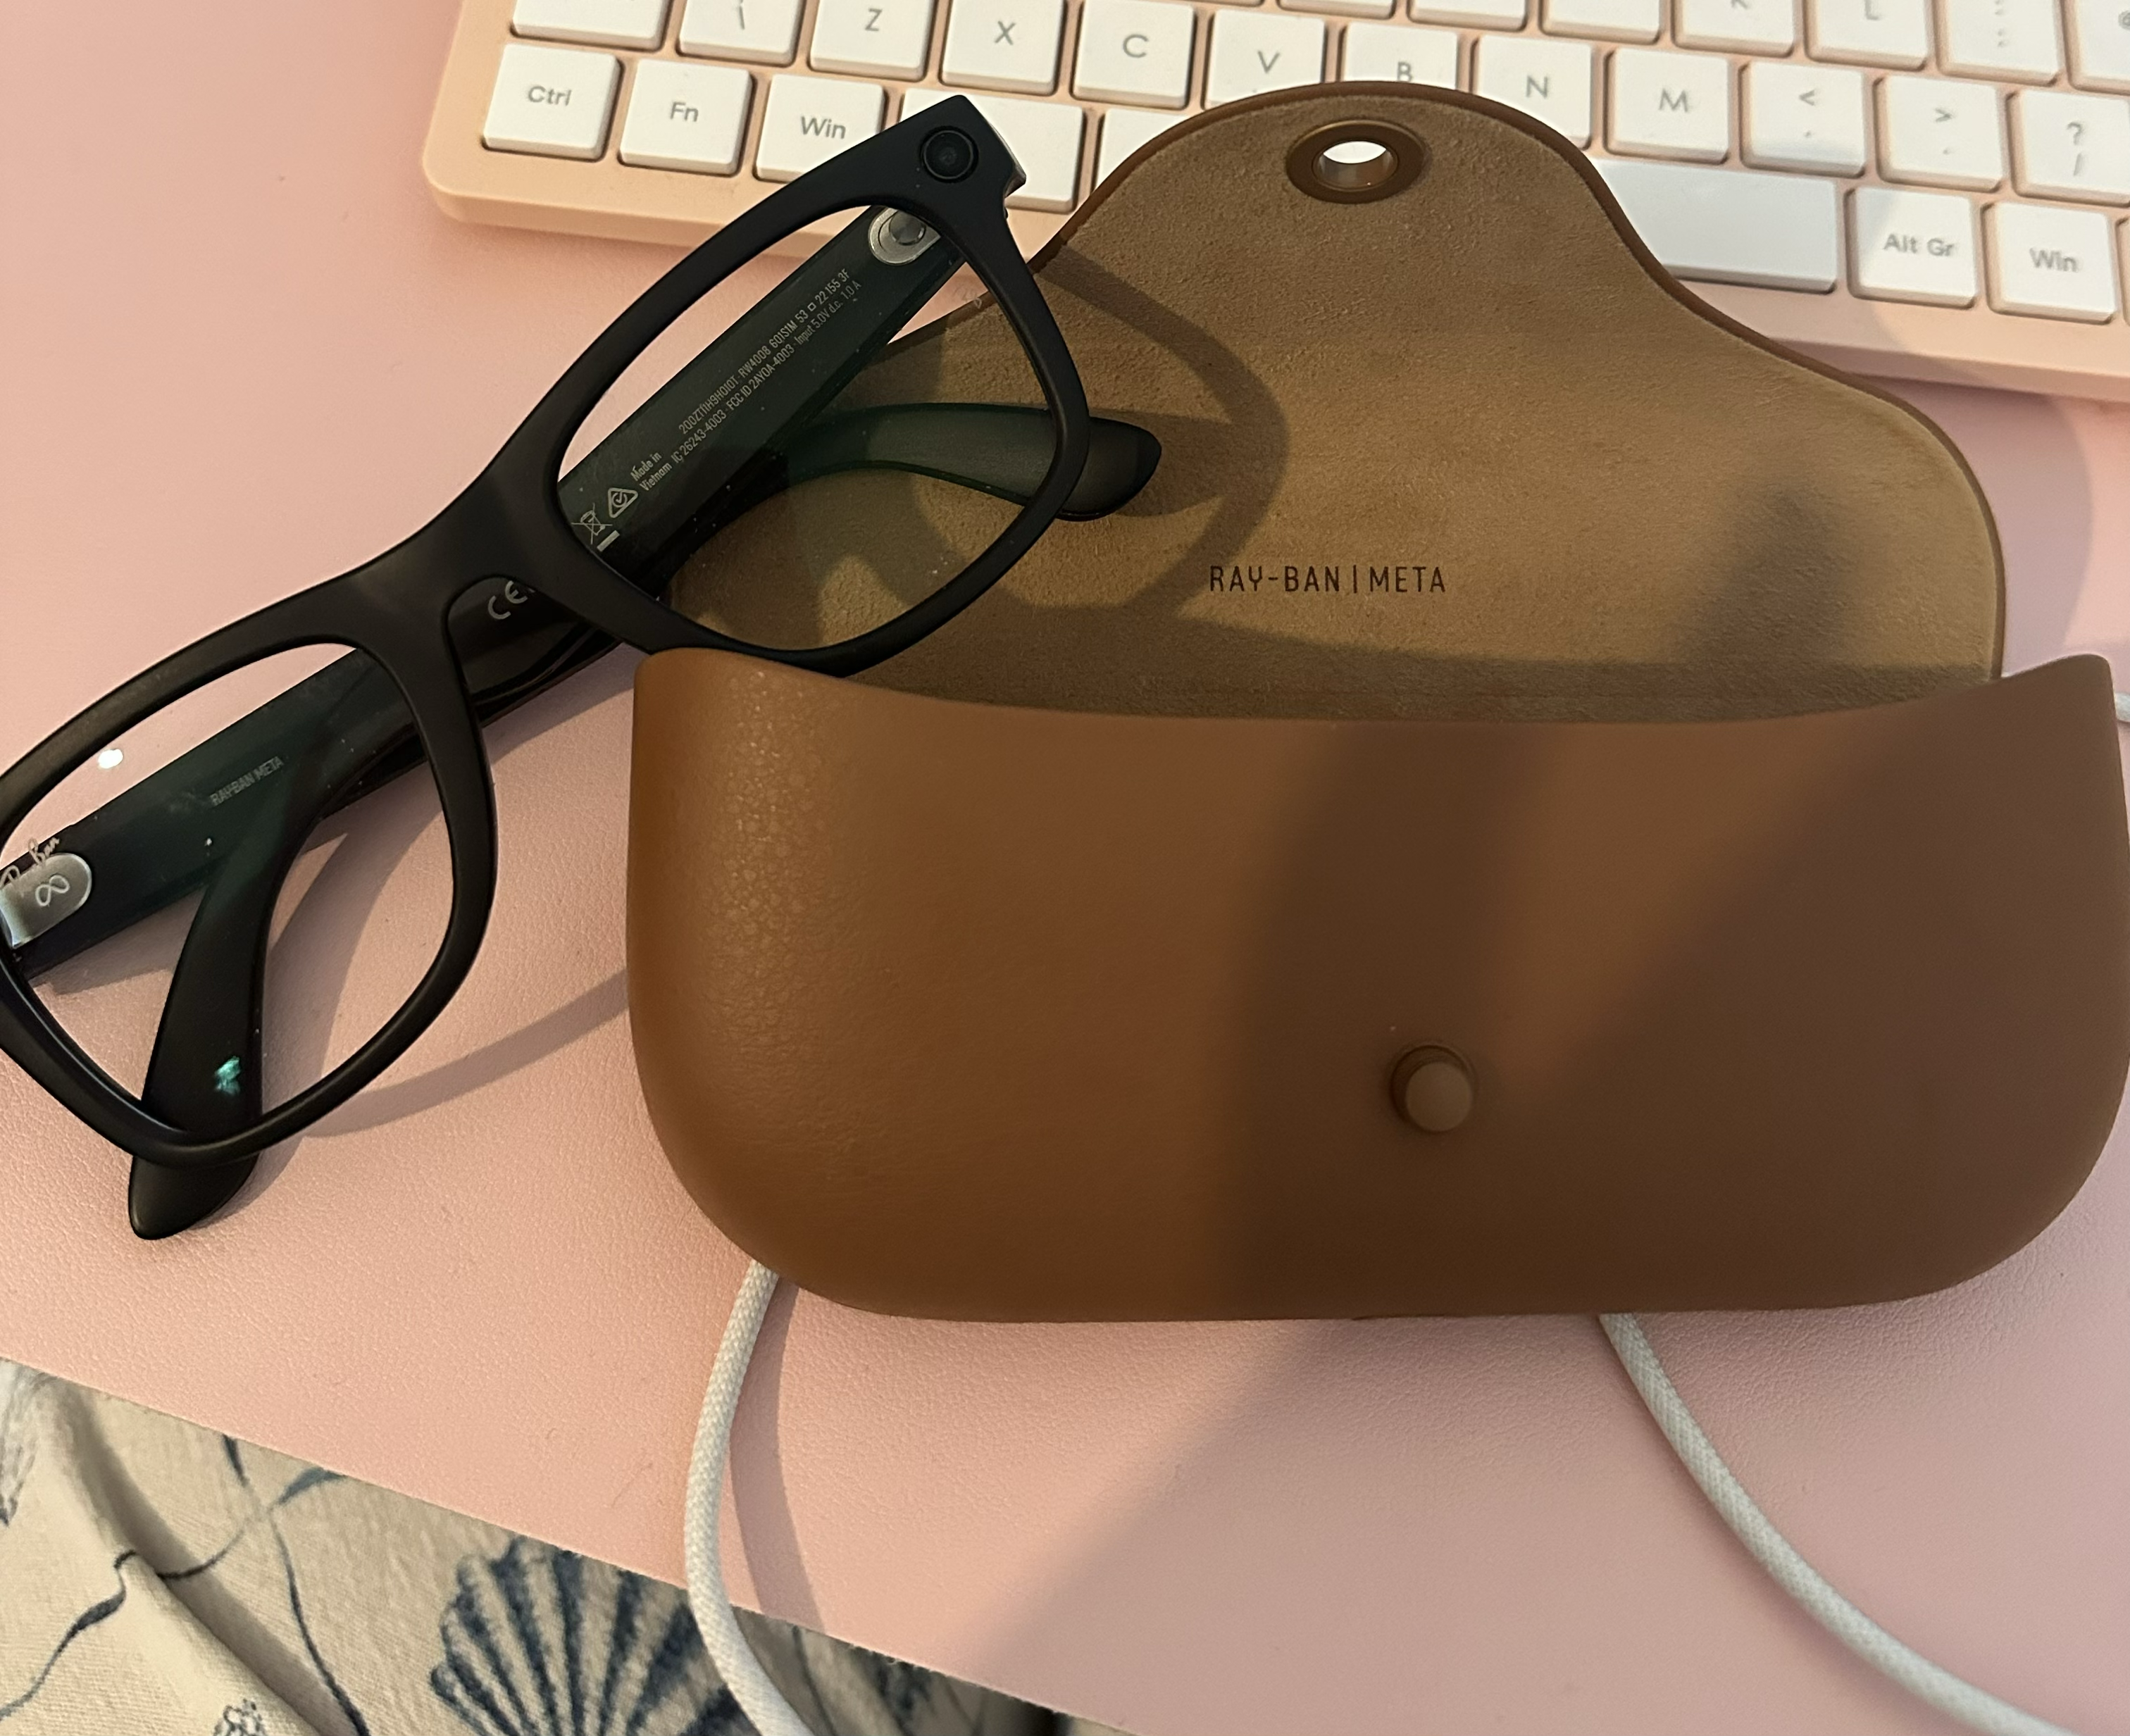
화면도 콘솔도 없는 스마트글래스에서 임의 코드를 실행하는 일은 쉽지 않아 보인다. 한 보안 연구자는 2026년 Pwn2Own 대상 기기를 미리 살펴보려다, 지난해 대상이었던 메타 레이밴 스마트글래스에서 앱 컨텍스트의 셸 접근을 확보하는 데 성공했다. 흥미로운 점은 기기를 분해해 하드웨어 프로브를 꽂는 전통적 방식 대신, 사용자가 일상적으로 쓰는 컴패니언 앱과 서버 통신 경로만으로 공격이 이뤄졌다는 것이다. 이 사례는 하드웨어가 아니라 '신뢰 경계(trust boundary)'의 설계가 어디서 무너지는지를 잘 보여준다.
펌웨어 확보: OTA 경로를 거꾸로 읽다
첫 관문은 펌웨어 확보였다. 연구자는 글래스를 제어하는 Meta AI 앱을 JADX로 역컴파일해 OTA(무선 업데이트) 요청 흐름을 분석했다. 업데이트 요청은 OtaArtifactFetcher가 준비해 보내고, 응답은 기기·빌드 정보를 담은 OTAArtifactInfo 객체로 변환된다. 그는 이 객체에 CDN 업데이트 URL이 담기는 필드를 후킹해 주소를 그대로 출력해냈다. 다만 처음 얻은 약 156MB짜리 ZIP은 기존 빌드에 의존하는 증분 업데이트였다. 전체 펌웨어가 필요했던 그는, 앱이 기본값 false로 보내던 GraphQL 입력 device_firmware_full_update_only를, 필드 이름이 정확히 일치할 때만 true로 바꿔치기하는 후킹을 걸어 전체 업데이트 URL을 받아냈다. 내려받은 ZIP은 payload.bin을 포함한 안드로이드 업데이트였고, payload-dumper로 이미지를 추출해 파일시스템으로 마운트할 수 있었다.
서명되지 않은 앱이 설치되던 구멍
펌웨어를 손에 넣었어도 셸은 별개의 문제다. 돌파구는 개발자용 DAT SDK(Device Access Toolkit)였다. 개발자가 글래스와 상호작용하려면 DAT APK를 기기에 설치해야 하는데, Meta AI 앱이 이 APK를 실시간으로 내려받아 설치하는 구조였다. 핵심은 펌웨어 126 버전까지 이 DAT APK가 메타에 의해 서명되었는지 검증하지 않았다는 점이다. 연구자는 Frida로 정상 DAT 애플리케이션을 자신이 자체 서명한 앱으로 교체했고, 그 결과 글래스에서 사실상 임의의 앱을 실행할 수 있게 됐다.
문제는 디버깅이었다. 이 선글라스에는 화면도, 콘솔도, 로그도 없었다. 연구자는 android.media.ToneGenerator로 코드 실행 구간마다 서로 다른 비프음을 내게 해, '소리로 디버깅'하는 방식을 택했다. 이 과정에서 그는 메타의 샘플 앱 Camera Access가 진짜 DAT APK를 기대하다 DWA를 띄우지 못하면 startDwaReadinessProbe()가 START_ERROR_DWA_UNAVAILABLE을 반환하며 연결을 끊는다는 사실을 알아냈다. 해법은 다시 Frida로 이 함수를 후킹해 DWA 타임아웃을 무력화하고 연결을 유지하는 것이었다.
셸을 열고, 그리고 닫히다
메타 AI 앱이 사진·영상을 동기화할 때는 192.168.49.x 대역의 Wi-Fi Direct 그룹을 만들고 글래스가 여기에 접속해 IP를 받는다. 연구자는 Camera Access 앱을 후킹해 이 '하이 링크 리스'를 요청하게 만들었고, 심어둔 앱이 해당 주소의 TCP 31337 포트에 리스너를 열어 대화형 셸을 제공하도록 했다. 이제 그는 휴대폰에서 nc로 접속해 id 같은 명령을 날리며 앱 컨텍스트 수준의 실행 권한을 확인할 수 있었다. 다만 이 접근 권한은 약 5일 만에 사라졌다. 본인의 운영 보안(opsec)이 허술했거나 메타 측이 이상을 감지해 패치한 것으로 보인다.
실제로 펌웨어 127부터 DAT APK의 서명 검증이 강제되면서 자체 서명 우회는 막혔다. 그런데 이 검증 여부를 켜고 끄는 스위치가 바로 다음 우회의 표적이 됐다. 검증은 MobileConfig 파일의 wss_appmanager.signature_verification_enabled 플래그로 제어되는데, 이 설정은 펌웨어 업데이트 없이 기능 플래그를 바꾸기 위해 휴대폰이 메타 서버에서 받아 Airship을 통해 글래스로 전달하는 구조였다. 문제는 글래스가 이 파일을 '구조적으로 올바른지'만 확인할 뿐, 변조되지 않았는지는 검증하지 않았다는 데 있다.
한 바이트가 무너뜨린 방어선
그 결과 서명 검증 플래그를 포함한 모든 설정값을 휴대폰 쪽에서 수정해도 글래스가 그대로 받아들였다. 연구자는 값을 담는 0.mctable 파일에서 해당 바이트를 0x80(활성화)에서 0x00(비활성화)으로 뒤집는 것만으로 서명 검증을 통째로 우회하고 자체 서명 APK를 다시 설치했다. 이 모든 과정은 메타의 버그 바운티 플랫폼을 통해 보고됐으며, 연구자는 블로그 공개가 승인된 점으로 미뤄 현재는 수정됐을 것으로 추정한다고 밝혔다.
실무 관점에서 이 사례의 교훈은 단일 바이트 조작 기법 자체가 아니라, 서명 검증이라는 보안 통제를 '신뢰할 수 없는 설정'으로 무력화할 수 있었다는 설계상의 결함에 있다. 검증 기능을 도입하는 것과, 그 집행이 외부 입력으로 꺼지지 않도록 보장하는 것은 전혀 다른 문제다. 기능 플래그를 원격으로 내려보내는 구조는 펌웨어 업데이트 없이 민첩하게 동작을 바꿀 수 있어 매력적이지만, 보안에 직결되는 플래그까지 같은 경로에 묶으면 설정 전달 채널이 곧 공격 표면이 된다. 전송 파일에 대한 무결성 검증과 서명, 그리고 보안 관련 설정을 원격 변경 대상에서 분리하는 다층 방어가 왜 필요한지를 압축해 보여주는 장면이다. 한편 셸을 손에 넣은 뒤 본격적인 권한 상승과 공격 표면 매핑은 아직 공개되지 않아, 이 연구의 후속편을 지켜볼 여지가 남아 있다.