무슨 일이 있었나요
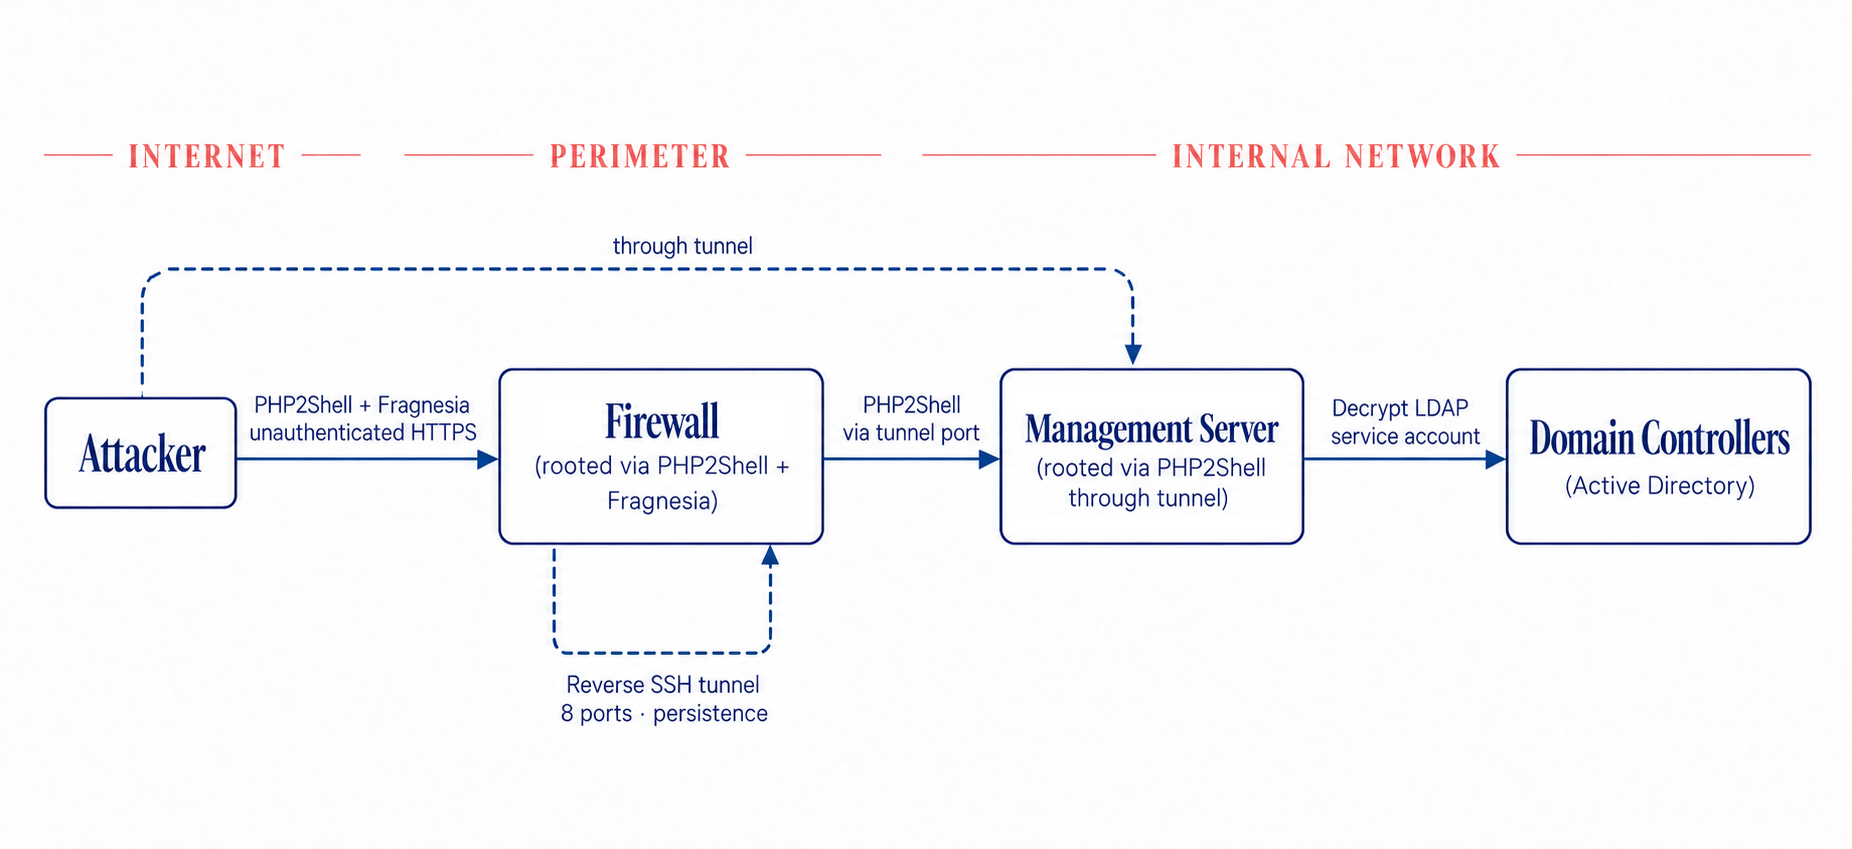
‘PHP2Shell’이라는 이름의 연쇄(chained) 익스플로잇으로 서버 25대가 루트 권한까지 뚫렸다는 분석 글이 공개됐어요. 그중에는 미국 정부 서버도 있었다고 해요. 루트(root)는 리눅스에서 뭐든지 할 수 있는 최고 관리자 계정이에요. 공격자가 사실상 그 서버의 주인이 됐다는 뜻이죠.
이 글에서는 공격 코드 자체보다, 이런 공격이 어떤 구조로 일어나고 우리 서버를 어떻게 지켜야 하는지에 집중할게요. 영향받는 소프트웨어와 버전, 구체적인 취약점 조합은 원문과 해당 벤더의 보안 공지에서 꼭 직접 확인하세요.
‘체인 익스플로잇’이 뭐예요?
체인 익스플로잇은 취약점 여러 개를 사슬처럼 이어서 하나의 큰 공격으로 만드는 방식이에요. 비유하자면 이래요. 아파트 공동현관 비밀번호가 유출됐고(1단계), 우리 집 도어락 펌웨어에 버그가 있고(2단계), 집 안 금고 비밀번호가 생일이에요(3단계). 하나하나는 “그 정도야 뭐” 싶은 문제지만, 셋이 이어지면 금고가 털리는 거죠.
PHP 웹 서버에서 흔히 보이는 사슬은 대체로 이런 단계로 이어져요. 이번 사건이 아니라 일반적인 패턴을 설명하는 거예요.
1. 처음 들어오기: 파일 업로드 검증 우회, 로컬 파일 포함(LFI, 서버 안의 다른 파일을 읽거나 실행하게 만드는 취약점), 안전하지 않은 역직렬화(사용자 입력이 그대로 unserialize에 들어가는 경우) 같은 걸로 PHP 코드를 실행할 발판을 만들어요.
2. 웹셸 심기: 웹셸(web shell)이 뭐냐면, 웹 브라우저로 접속해서 서버에 명령어를 내릴 수 있게 해주는 작은 스크립트예요. 이게 심어지면 공격자는 웹 서버 계정(보통 www-data 같은 권한 낮은 계정)의 권한으로 명령을 실행할 수 있어요.
3. 권한 올리기: 낮은 권한에서 시작해 루트까지 올라가는 단계예요. 패치하지 않은 커널 취약점, 잘못 설정된 sudo 권한, 불필요하게 SUID가 걸린 실행 파일, 누구나 고칠 수 있는 cron 스크립트 같은 것들이 디딤돌이 돼요.
중요한 건 각 단계의 취약점이 따로 놓고 보면 심각도가 낮게 평가될 수 있다는 점이에요. “중간 등급이니까 다음 분기에 패치하자” 하고 미뤄둔 것들이 한꺼번에 엮이면 치명적인 결과가 나오는 거죠.
업계 맥락: PHP 서버가 자주 표적이 되는 이유
PHP가 특별히 나쁜 언어라서가 아니에요. 워드프레스를 비롯해 전 세계 웹사이트 상당수가 여전히 PHP로 돌아가는데, 그중 많은 수가 오래 방치된 레거시거든요. 지원이 끝난(EOL) PHP 버전, 업데이트하지 않은 플러그인, 퇴사한 개발자가 만들어 둔 관리자 페이지 같은 것들이요. 공격자 입장에서는 공격 체인을 한 번 만들어 두면 자동화해서 비슷한 환경을 대량으로 스캔할 수 있으니 효율이 좋아요. 정부 서버가 포함됐다는 것도 놀랍다기보다는, 공공 부문일수록 레거시 시스템이 오래 살아남는 경향을 보여주는 사례로 볼 수 있어요.
한국 개발자에게 주는 시사점
국내도 남의 일이 아니에요. 그누보드, 라이믹스(XE), 워드프레스 같은 PHP 기반 CMS로 만든 사이트가 정말 많고, 웹셸 업로드는 KISA 같은 기관이 오랫동안 경고해 온 대표적인 침해 유형이에요. 당장 점검해 볼 항목을 정리해 볼게요.
- PHP 버전 확인:
php -v로 버전을 확인하고, 공식 지원이 끝난 버전이라면 업그레이드를 최우선으로 잡으세요. - 업로드 폴더에서 실행 막기: 업로드 폴더에서는 PHP가 실행되지 않도록 웹 서버 설정을 막아두세요. 웹셸 공격의 상당수가 여기서 끊겨요.
- 위험한 함수 제한:
php.ini의disable_functions로exec,shell_exec,system,passthru같은 함수를 꼭 필요한 경우가 아니면 막고,open_basedir로 접근할 수 있는 경로를 좁히세요. - 최소 권한 원칙: PHP-FPM과 웹 서버는 권한이 낮은 전용 계정으로 돌리고, 그 계정은
sudo를 쓸 수 없게 하세요. 사슬의 마지막 고리인 권한 상승을 끊는 핵심이에요. - OS 커널과 패키지 패치: 웹 애플리케이션만 챙기고 OS 패치는 몇 년째 안 한 서버가 생각보다 많아요.
- 파일 변경 감시: 웹 루트에 새
.php파일이 생기면 알림이 오도록 파일 무결성 모니터링을 걸어두세요. 침해를 훨씬 빨리 알아챌 수 있어요.
마무리
한줄 정리: 치명적인 해킹은 ‘한 방’이 아니라 미뤄둔 작은 구멍들이 이어지면서 일어나요. 사슬의 고리 하나만 끊어도 공격은 멈춰요.
여러분 회사나 프로젝트에도 무서워서 아무도 안 건드리는 레거시 PHP 서버가 있나요? 그런 서버를 어떻게 관리하고 계신지 이야기 나눠봐요.
🔗 출처: Hacker News