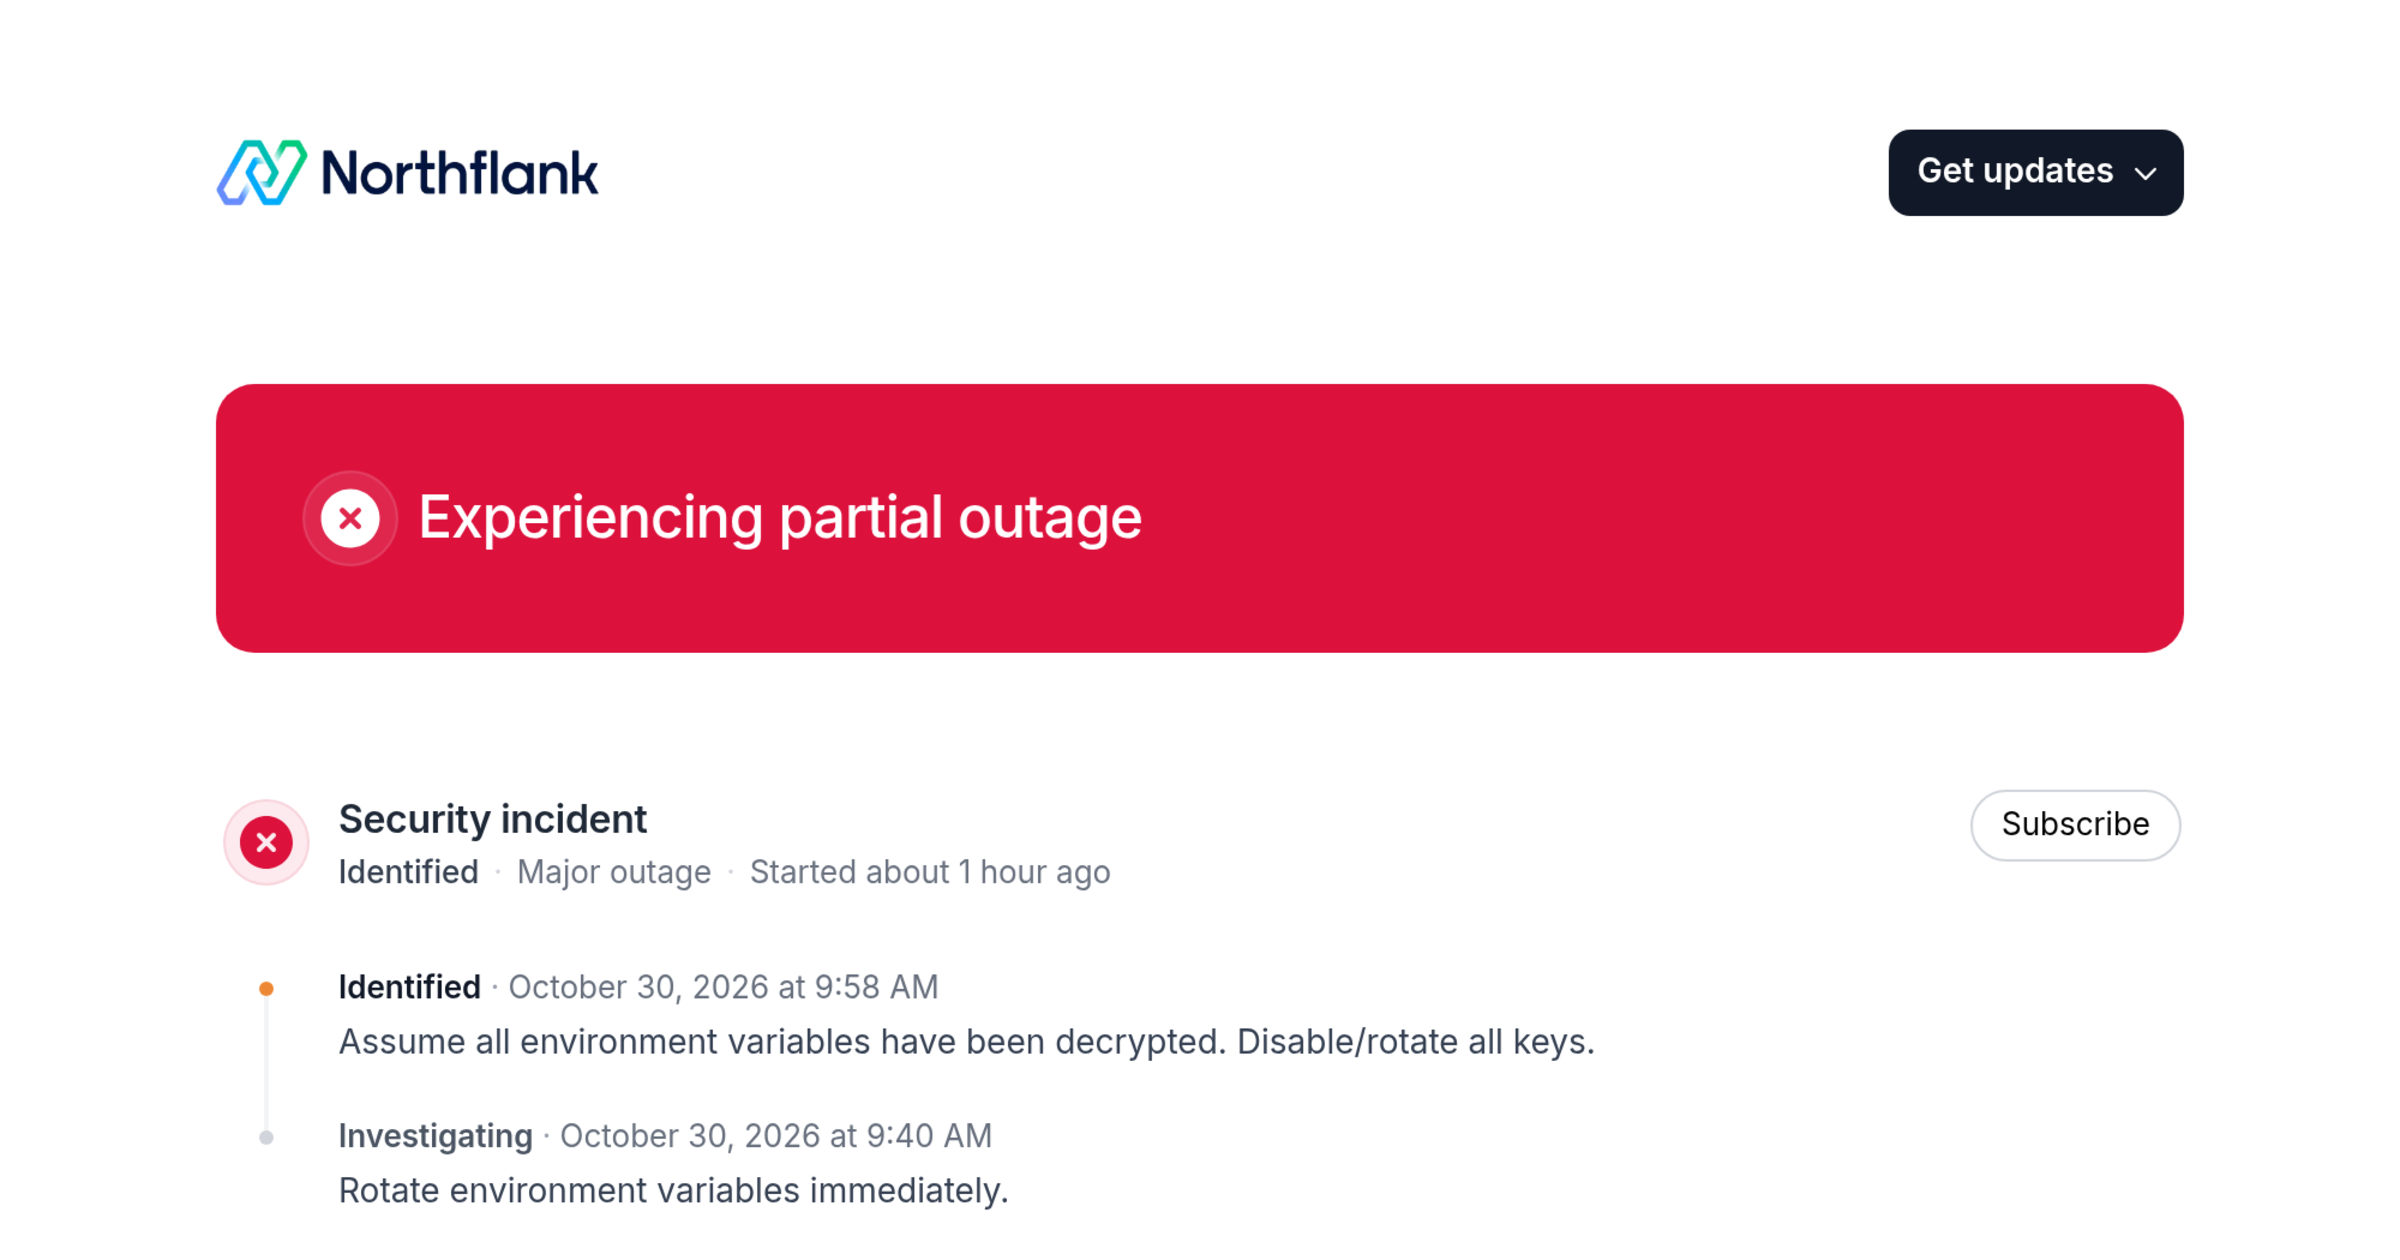
무슨 일이 있었나요
컨테이너 배포 플랫폼 Northflank가 상태 페이지를 통해 보안 침해 사실을 공지했어요. 정확한 침입 경로와 유출 범위는 아직 공식 업데이트를 지켜봐야 해요. 그래서 이 글에서는 추측을 빼고 두 가지만 다룰게요. Northflank가 어떤 서비스인지, 그리고 이런 플랫폼이 뚫렸을 때 사용자가 무엇을 해야 하는지요.
Northflank는 저장소만 연결하면 빌드, 배포, 데이터베이스, 크론 작업까지 알아서 굴려주는 서비스예요. Heroku, Render, Railway와 같은 PaaS(Platform as a Service, 서버 관리 없이 앱을 올리게 해주는 서비스) 계열이에요. 특히 BYOC(Bring Your Own Cloud, 내 클라우드에 플랫폼을 들여오는 방식) 기능으로 알려져 있어요. 고객의 AWS·GCP·Azure 계정 안에 Northflank가 관리하는 클러스터를 띄워주는 기능이에요.
PaaS가 뚫리면 왜 무서울까요
PaaS를 쓰면 편리한 대신 우리 서비스의 '열쇠 꾸러미'를 플랫폼에 맡기게 돼요. 플랫폼에 어떤 게 저장돼 있는지 떠올려보면 감이 와요.
- 환경 변수와 시크릿: DB 비밀번호, 결제 API 키, JWT 서명 키 같은 것들이요.
- Git 연동 권한: GitHub·GitLab 저장소에서 코드를 가져오려고 발급한 토큰이나 앱 권한이에요.
- 클라우드 자격 증명: BYOC를 쓴다면 내 클라우드 계정에 리소스를 만들고 지울 수 있는 권한까지 맡긴 셈이에요.
- 빌드 결과물: 컨테이너 이미지와 그 안에 실수로 들어간 비밀 정보들도요.
과거 사례에서 배울 점
이런 일이 처음은 아니에요. 2021년 Codecov 사건에서는 업로드 스크립트가 변조돼 고객 CI 환경의 환경 변수가 외부로 빠져나갔어요. 2022년에는 Heroku와 Travis CI에 발급된 GitHub OAuth 토큰이 탈취돼 여러 조직의 비공개 저장소가 복제됐어요. Heroku는 한동안 GitHub 연동 자체를 막아야 했고요. 2023년 초에는 CI/CD 서비스 CircleCI가 침해돼서 모든 고객에게 저장된 시크릿을 전부 교체하라고 권고했죠. 시작은 직원 노트북에 심어진 악성코드로 로그인 세션이 탈취된 거였어요.
이 사례들에서 배울 점은 하나예요. 플랫폼 침해 공지가 뜨면 원인 분석이 끝나길 기다리지 말고 키부터 돌려야 해요. 공격자가 무엇을 가져갔는지 확정되는 데엔 몇 주가 걸리기도 하는데, 그 사이에도 탈취된 키는 계속 쓰일 수 있거든요.
Northflank 사용자라면 지금 할 일
1. 공식 공지 확인: 상태 페이지와 이메일 공지를 계속 챙겨보세요. 영향 범위와 권장 조치가 업데이트될 거예요.
2. 시크릿 교체: 플랫폼에 저장된 환경 변수와 시크릿을 새로 발급하세요. DB 비밀번호, 결제·외부 API 키, 서명 키처럼 피해가 큰 것부터 처리하면 돼요.
3. Git 연동 점검: GitHub·GitLab에서 Northflank 연동 앱의 권한을 확인하고 필요하면 재연결하세요. 조직 감사 로그(audit log)에 낯선 클론이나 접근 기록이 없는지도 보세요.
4. 클라우드 쪽 확인: BYOC를 쓴다면 AWS CloudTrail 같은 감사 로그를 살펴보세요. 플랫폼에 위임한 IAM 역할의 권한이 과하지 않은지도 점검하고요.
5. 플랫폼 API 토큰 재발급: CI에서 Northflank API를 호출하던 토큰도 잊지 마세요.
한국 개발자에게 주는 시사점
국내 스타트업도 Vercel, Render, Railway, Fly.io 같은 해외 PaaS를 많이 써요. 인프라 팀 없이 빠르게 서비스를 띄울 수 있으니까요. 그 선택 자체는 합리적이에요. 다만 우리 시크릿이 어디에 몇 벌씩 복제돼 있는지는 꼭 알고 있어야 해요. 사고가 터진 뒤에 교체 목록을 만들기 시작하면 이미 늦거든요.
실무에서는 이렇게 해보길 추천해요. 시크릿은 가능하면 한 곳(AWS Secrets Manager, HashiCorp Vault, Doppler 등)에서 관리하고 플랫폼에는 주입만 하세요. 키마다 교체 절차를 문서로 남기고, 주기적으로 실제 교체 연습도 해보세요. 플랫폼에는 꼭 필요한 권한만 주세요. 오래가는 액세스 키보다 OIDC 기반 단기 자격 증명을 쓰는 게 좋아요.
마무리
PaaS는 인프라 운영을 대신해주지만, 보안 책임까지 대신 져주지는 않아요. 사고가 났을 때 모든 키를 얼마나 빨리 교체할 수 있느냐가 진짜 실력이에요.
여러분 팀이 지금 당장 모든 프로덕션 시크릿을 교체해야 한다면 얼마나 걸릴 것 같나요?
🔗 출처: Hacker News