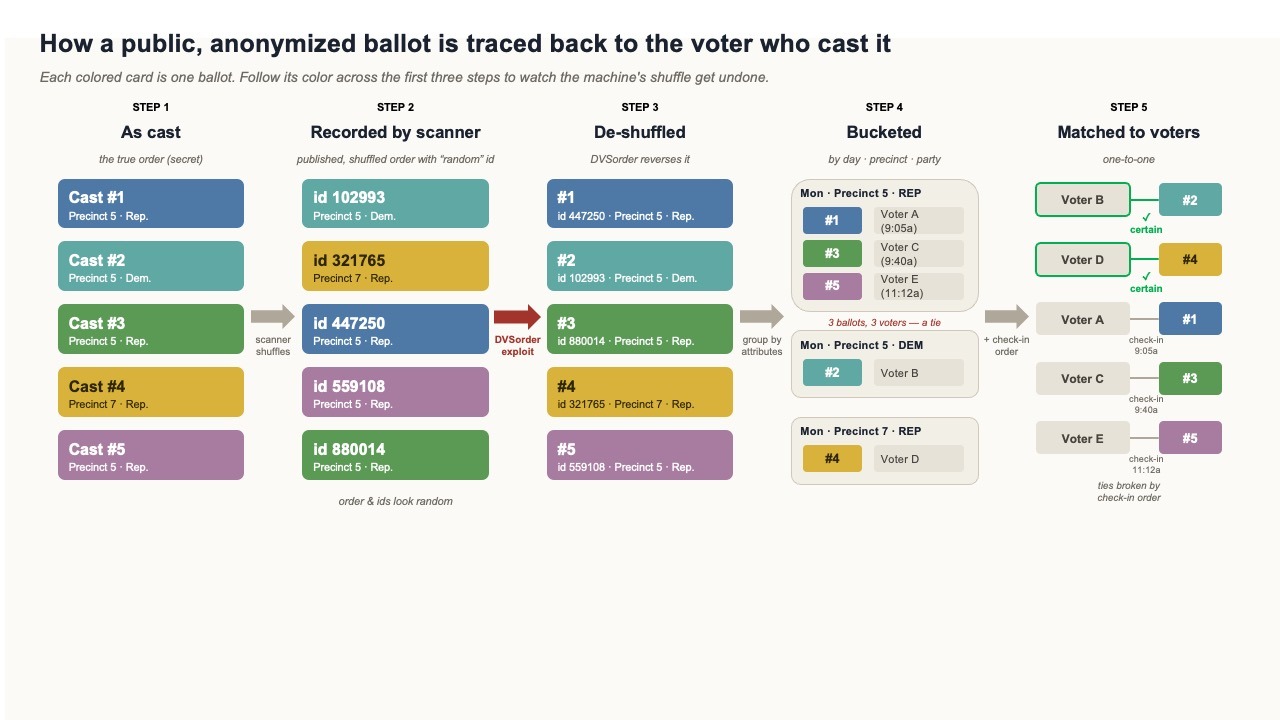
비밀투표는 민주주의를 떠받치는 핵심 장치다. 이웃이 투표했는지는 알 수 있어도 누구를 찍었는지는 알 수 없어야 한다는 원칙은, 투명한 개표를 가능하게 하면서 동시에 매표와 협박을 무의미하게 만든다. 증명할 수 없는 표는 팔 수도 강요할 수도 없기 때문이다. 그런데 프린스턴 정보기술정책센터(CITP)의 박사후연구원 맥스 스프링어가 공개한 분석은, 미국 여러 주에서 이 원칙이 기술적으로 이미 깨질 수 있는 상태라는 점을 드러낸다. 스프링어는 자신이 보안 연구자가 아니며 조지아주에 가본 적도 없다고 밝히면서도, AI 도구와 공개 자료만으로 몇 시간 만에 2026년 5월 조지아 예비선거에서 투표가 이뤄진 순서를 재구성했다고 적었다. 대상이 된 카운티 기준 현장 투표 약 150만 표, 전체의 98.9%에 해당하는 규모다.
4년 전 취약점이 지금도 유효한 이유
문제의 출발점은 2022년 10월 공개된 취약점이다. 당시 연구진은 미국 여러 주에서 쓰이는 투표지 스캐너가 전자 기록을 익명화하는 방식에 결함이 있다고 지적했다. 스캐너는 감사를 위해 각 전자 투표 기록에 무작위처럼 보이는 번호를 부여하는데, 그 번호를 만드는 알고리즘이 실제로는 결정론적이어서 역산이 가능하다는 것이다. 스프링어는 이를 카드 섞기에 비유한다. 맨 위 카드를 가운데로 넣는 방식으로만 섞으면서 그 규칙을 큰 소리로 알려준다면, 섞는 행위는 익명성을 보장하기는커녕 정반대 효과를 낸다. 투표 순서를 복원할 수 있다면, 유권자가 투표한 순서를 담은 공개 기록과 결합해 표를 사람에게 되짚는 절차가 성립한다.
주목할 점은 교정 소프트웨어가 2023년 3월 이미 개발·인증됐는데도, 그가 분석한 2026년 5월 데이터에서 결함이 그대로 남아 있었다는 사실이다. 취약점 공개와 수정본 배포만으로는 문제가 해결되지 않았고, 선거 관리자들의 더딘 적용이 공백을 방치했다. 결함이 있는 스캐너를 쓰는 주는 21곳에 이른다.
비전문가의 손에 들어온 공격 능력
보안의 역사에서 취약점과 실제 악용 사이에는 전문성이라는 해자가 있었다. 논문을 읽고 그것을 실제 데이터에 돌아가는 코드로 바꾸는 데 숙련된 프로그래머도 수 주에서 수 개월이 걸렸고, 그 간극 자체가 사실상 보호막이었다. 스프링어는 대형언어모델(LLM) 기반 코딩 에이전트가 이 해자를 메우고 있다고 본다. 그는 월 20달러 수준의 비용으로 강력한 코딩 에이전트에 접근해, 취약점 논문을 가리키며 조지아에서 악용이 가능한지 물었을 뿐이라고 설명한다. 새로운 공격을 개발한 것이 아니라 기존 결함을 지목했을 뿐인데, 에이전트는 두 시간 남짓 만에 분석 파이프라인을 만들고 실제 유권자 표를 식별하는 데 어떤 추가 정보가 필요한지까지 알려줬으며, 어느 단계에서도 작업을 거부하거나 우려를 표하지 않았다고 한다.
그가 투입한 자료는 모두 공개된 것이었다. 카운티별 사전투표 명단과, 유권자 이름 없이 모든 표와 그 선택지를 담은 기록인 CVR(cast-vote record) 파일이다. CVR은 개표 결과를 독립적으로 검증 가능하게 하려고 요청 시 공개되는 자료다. 각각으로는 비밀투표를 깨지 못하지만, 에이전트는 공개된 취약점으로 표의 순서를 되돌리고 투표 날짜를 붙여 유권자와 표를 묶음 단위로 짝지었다. 어느 아침 특정 선거구에 민주당 지지자 세 명이 왔다면 그 세 표를 특정할 수 있고, 하루에 한 명만 온 소규모 농촌 카운티라면 그 사람의 표는 그 자리에서 완전히 확정된다.
실무자가 읽어야 할 지점
분석 결과 139개 중 114개 카운티에서 현장 투표 순서가 복원됐고, 이는 150만여 표에 달했다. 스프링어는 확실성을 두 층위로 나눈다. 같은 정당·선거구·투표 유형·날짜에 유일한 유권자였던 경우 표가 하나뿐이라 강제로 매칭되는 '유일 식별'은 분석 대상 사전 현장 투표자의 약 1%였다. 더 강한 주장인 '특정 표와의 연결'에는 스캐너 공개 감사 로그와 체크인 기록 같은 추가 공개 자료 하나가 필요했다. 이를 적용하자 조지아에서 가장 작은 축인 허드 카운티에서는 사전 현장 투표자 650명 대부분이 특정 표에 연결됐고 나머지도 한 번의 교환 범위 안으로 좁혀졌으며, 체로키 카운티의 붐비는 투표소 볼그라운드에서도 사전 투표자 1,860명 전원에 같은 결과가 나왔다.
이 사례가 기술 실무자에게 주는 교훈은 분명하다. 첫째, '너무 정교해서 당장 고칠 필요는 없다'고 평가됐던 취약점의 수명이 AI 도구 등장으로 급격히 짧아졌다. 패치 적용의 긴급성과 책임 있는 공개(responsible disclosure) 관행 자체를 재검토해야 하는 국면이다. 둘째, 익명화를 무작위 셔플에 의존하는 설계는 근본적으로 취약하다. 댓글에서 한 참여자가 지적했듯 표를 무작위 순서로 저장할 필요는 애초에 없으며, 사전에 정의된 사전식(canonical) 정렬 순서로 저장하면 투표 순서 정보가 완전히 파괴돼 소스 코드와 AI의 도움이 있어도 복원이 불가능하다. 결정론적 난수로 프라이버시를 지키려는 시도는 역산 앞에서 무력하다는 교과서적 교훈이기도 하다.
한계도 짚어둘 필요가 있다. 스프링어는 투표 기계를 만지거나 네트워크를 뚫거나 소스 코드를 들여다본 적이 없으며, 개표 결과의 정확성 자체는 의심 대상이 아니라고 분명히 한다. 문제는 결과의 신뢰성이 아니라, 투표라는 행위만으로 유권자의 민감 정보가 노출될 수 있다는 프라이버시 결함이다. 또한 '특정 표 연결'의 핵심 조건인 투표 순서 기록은 지역에 따라 확보 난이도가 다르다. 다만 서로를 잘 아는 소도시에서는 CCTV나 참관인, 심지어 스캐너에 표시되는 제출 누적 카운터만으로도 순서를 알아낼 수 있어, 장벽이 생각보다 낮다는 것이 그의 경고다. 구체적 처방으로 그는 도미니언 스캐너 사용 관할 구역이 다음 선거 전에 소프트웨어 5.17 이상으로 교정할 것을 권한다. 공개 선거 데이터는 건강하고 감사 가능한 민주주의의 필수 요소지만, 프라이버시 알고리즘을 잘못 배치하면 그 데이터가 유권자를 위험에 빠뜨리는 도구가 된다는 점을 이 사례는 보여준다.