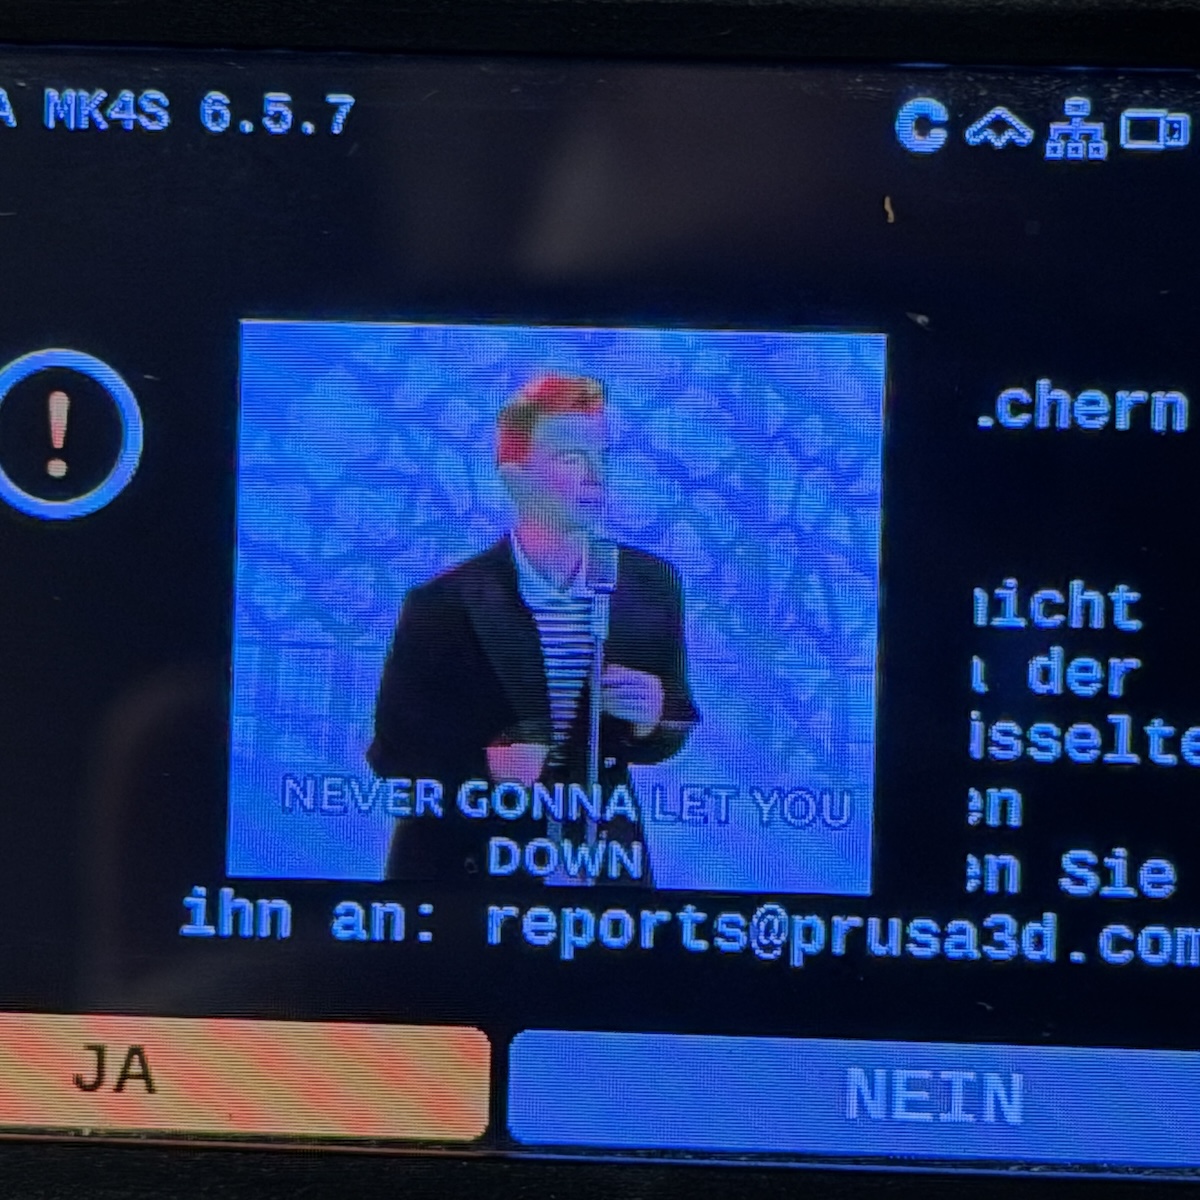
가정용·소형 사업장용 3D 프린터로 널리 쓰이는 프루사(Prusa) MK4S에서, 네트워크를 통해 전달한 코드를 프린터의 메인 컨트롤러가 실제로 실행하게 만드는 원격 코드 실행(RCE)이 확인됐다. 플랫폼 엔지니어링과 SRE를 주업으로 하는 한 프리랜서 연구자가 자신의 MK4S를 대상으로 일주일간 파고든 결과로, 서명된 최신 업스트림 펌웨어(당시 6.5.7 빌드)에서 14건의 발견과 약 23개의 개별 결함, 그리고 네트워크를 거쳐 PC(프로그램 카운터)를 탈취하는 완전한 체인이 도출됐다. 이 글의 공개는 프루사와 조율되어 공식 보안 권고와 동시에 이뤄졌고, 프루사는 Buddy 펌웨어 7.0.0 초과 버전에서 모든 지적 사항을 수정했다. 즉, 해당 기종을 쓴다면 지금 바로 업데이트하는 것이 유일하고 확실한 대응이다.
가장 심각한 결함: 서명도 막지 못한 스택 오버플로
가장 높은 위험도(예비 점수 8.1 High)로 평가된 결함은 클라우드·자체 호스팅 관리 서비스인 프루사 커넥트(Prusa Connect) 경로에 있다. 커넥트가 보내는 SEND_FILE_INFO 명령을 처리할 때, 컨트롤러는 명령에 담긴 경로를 512바이트 공유 버퍼에 복사하면서 그 복사 크기를 버퍼 전체 크기로만 제한한다. 문제는 이 버퍼가 경로뿐 아니라 바로 뒤에 파일명까지 함께 담는다는 점이다. 코드가 파일명을 찾을 때 경로 문자열의 끝을 지나 걸어가는 방식이라, 경로가 104바이트 이내로 제한된다는 가정 위에서만 안전하게 동작한다. 그런데 그 상한을 강제하는 것은 오직 assert() 하나뿐이고, 릴리스 빌드는 NDEBUG 아래에서 assert를 컴파일 단계에서 제거해 버린다. 결국 463바이트짜리 경로를 보내면 파일명 기록이 512바이트 버퍼를 넘쳐 인접 메모리, 즉 커넥트 명령 플래너가 프린터 호출을 디스패치하는 포인터 위로 덮어쓴다. 다음 가상 호출이 공격자가 지정한 주소로 뛰는 것이다.
이 공격이 단순 크래시가 아니라 PC 제어로 이어진 데에는 구조적 이유가 있다. 펌웨어에 스택 카나리도, _FORTIFY_SOURCE도 없다는 점이다. 게다가 페이로드가 자기완결적이어서 명령이 네트워크 수신 풀에 그대로 머무르는 동안 경로 바이트 자체가 가짜 객체·가짜 디스패치 테이블·실행 코드를 모두 운반한다. 힙 스프레이도, 별도 채널도 필요 없다. 연구자는 프린터가 크래시 시 USB에 남기는 자체 크래시 덤프에서 자신의 셸코드만 쓰는 두 개의 마커 값과 자기 바이트 안의 PC, 디스패치 직후를 가리키는 반환 주소를 확인해 체인이 올바르게 도달했음을 검증했다.
전제 조건과 현실적 공격 위치
다만 전제가 있다. 공격자는 프린터가 통신하는 커넥트 엔드포인트 자체이거나 그 경로를 중간자(MITM)로 가로챌 수 있어야 한다. 엔드포인트를 통제하는 쪽, 경로상에 앉은 쪽, 심지어 침해된 커넥트 백엔드까지 포함되며, ARP 스푸핑이 가능한 LAN 환경이라면 충분히 현실적인 위치다. 연구자는 로컬 설정에서 TLS를 끈 자신의 프린터로 시험했으므로, 공식 클라우드 커넥트와 TLS로 통신 중이라면 공격자는 먼저 TLS를 다운그레이드해야 한다. 실무 관점에서 보면 프린터를 신뢰할 수 없는 네트워크 세그먼트에 노출하지 않고, 자체 호스팅 시 엔드포인트와 전송 구간의 무결성을 점검하는 것이 완화책의 핵심이다.
나머지 결함들이 보여주는 패턴
다른 결함들도 뿌리는 비슷하다. USB 파일명을 조작해 get_SFN_path의 경로 버퍼를 넘치게 하는 결함(6.4 Medium)은 FAT 코드페이지를 식별 매핑으로 처리하면서 짧은 이름이 긴 이름보다 결코 길지 않다는 가정을 깨뜨린다. 다만 넘치는 바이트가 FAT 8.3 단축 이름 알파벳만 쓸 수 있어 RAM 주소나 유용한 가젯을 지칭할 수 없고, 물리적 USB 접근과 전원 투입 시점의 스틱 삽입이 필요해 공격 복잡도가 높게 매겨졌다. 암호화 G코드 헤더가 한 필드로 힙 버퍼 크기와 읽기 길이를 동시에 정하면서 11만큼 어긋나 읽기 길이가 약 4GB로 언더플로하는 결함(6.1 Medium)은 USB 미리보기 스캔만으로, 서명 검사나 CRC 없이 작동하지만 힙 배치가 매번 달라 안정적인 코드 실행이 아닌 신뢰성 있는 서비스 거부에 그친다.
이 밖에도 110자 클라이언트 G코드가 96바이트 큐 슬롯을 strcpy로 넘치게 하는 결함, 인증되지 않은 호스트가 TCP로 이더넷 수신 풀 전체를 점유해 PrusaLink·커넥트·mDNS를 모두 멈추는 서비스 거부, 그리고 평문 HTTP 위 암호화 다운로드가 AES-128-CTR만 쓰고 MAC이나 서명이 없어 경로상의 호스트가 복호화된 G코드를 키 없이도 정밀하게 조작할 수 있는 무결성 부재 결함이 포함됐다. CTR이 스트림 암호라 기밀성만 제공하고 무결성을 전혀 담보하지 않는다는 교과서적 함정을 그대로 보여 준다.
실무자가 가져갈 지점
연구자는 발견을 신뢰도에 따라 두 묶음으로 분리해 전달했다. 자신의 하드웨어에서 크래시나 탈취로 직접 확인한 것과, AddressSanitizer나 소스 리뷰로만 검증한 것을 섞으면 벤더가 약한 건을 과신하거나 강한 건을 과소평가할 수 있다는 판단에서다. 실제로 그는 MMU 진행 변환기의 off-by-one에 대해 처음에는 정품 하드웨어의 자가 진단 중 트리거 코드가 전송된다고 봤으나, 호출 순서를 추적하니 자가 진단이 시리얼 수신 경로 활성화 이전에 끝난다는 점을 확인하고 보고 전에 스스로 정정했다. 전체 PoC 코드는 패치 확산을 위해 12월경 공개될 예정이다.
이번 사례에서 실무자가 읽어야 할 핵심은 두 가지다. 첫째, 서명된 펌웨어라는 사실이 메모리 안전을 보장하지 않는다. 서명은 이미지의 출처를 검증할 뿐, 경계 검사 누락이나 assert 제거, 카나리·FORTIFY 부재 같은 완화 수단의 공백을 메우지 않는다. 둘째, 공격 표면은 언제나 사용자 입력이 들어오는 곳이며, 여기서도 G코드 파싱·커넥트·USB/FAT 경로·전송 복구 코드가 가장 많은 결함을 냈다. 임베디드·OT 자산을 운영한다면 이런 장비를 신뢰 경계 안의 평탄한 네트워크에 두지 말고 세그먼트를 분리하며, 전송 구간 암호화와 무결성 검증을 분리된 요구사항으로 다루는 것이 합리적이다.