무슨 일이 있었나요?
요즘은 차를 사면 앱부터 깔라고 하죠. 원격 시동, 문 잠금 확인, 주행 기록, 충전 상태까지 스마트폰으로 다 볼 수 있어요. 편리한 건 분명한데, 질문이 하나 남아요. 이 데이터를 나 말고 또 누가 보고 있을까?
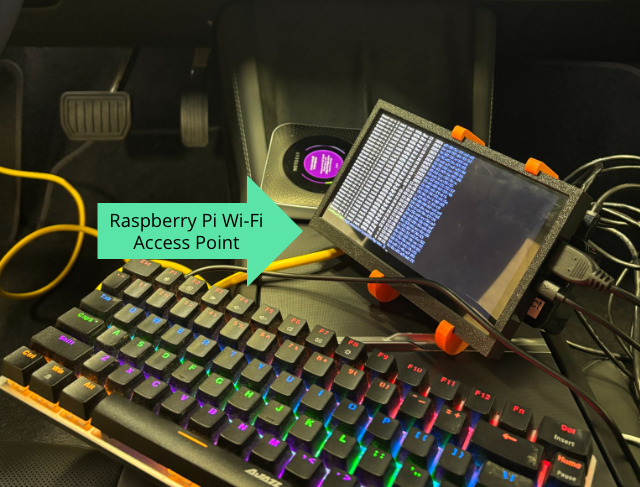
미국 노스이스턴 대학교 Khoury 컴퓨터과학대학 연구팀이 바로 이 질문을 다룬 프로젝트를 공개했어요. 제목부터 직설적인데요, 자동차는 바퀴 달린 스마트폰이고, 지금 누가 엿듣고 있는지 보여주겠다는 거예요. 차가 수집한 데이터가 제조사와 앱, 그리고 그 너머의 제3자에게 어떻게 흘러가는지를 들여다보는 작업이에요.
왜 '바퀴 달린 스마트폰'일까?
요즘 차는 사실상 여러 대의 컴퓨터가 네트워크로 연결된 기계예요. 엔진, 브레이크, 에어백을 제어하는 수십 개의 ECU(전자제어장치, 각 부품을 맡는 작은 컴퓨터)가 있고, 내비게이션과 음악, 앱을 돌리는 인포테인먼트 시스템은 아예 안드로이드 같은 범용 OS 위에서 돌아가기도 해요. 그리고 차 안에는 텔레매틱스 유닛이라는 통신 모듈이 있어서, 자체 LTE/5G 회선으로 제조사 서버와 계속 데이터를 주고받아요.
이게 무슨 뜻이냐면, 스마트폰이 할 수 있는 건 차도 거의 다 할 수 있다는 거예요. 어떤 면에서는 스마트폰보다 더 많이 알 수도 있고요. 차가 모을 수 있는 데이터를 떠올려볼까요?
- 위치와 이동 경로: 집과 직장은 물론, 자주 가는 병원이나 종교 시설까지 드러나요.
- 운전 습관: 급가속, 급제동, 과속, 야간 운전 빈도 같은 것들이요.
- 차 안의 소리와 영상: 음성 비서용 마이크나 운전자 모니터링 카메라가 달려 있어요.
- 연결된 스마트폰 정보: 블루투스로 연결하면 연락처나 통화 기록이 차에 동기화되기도 해요.
실제로 무슨 일이 있었나
막연한 걱정이 아니라는 건 이미 여러 사건으로 드러났어요.
2023년 모질라 재단은 자동차 브랜드 25곳의 개인정보 처리방침을 분석한 뒤, 자동차가 지금까지 검토한 제품군 중 개인정보 보호 면에서 최악이라고 평가했어요. 조사한 브랜드 중 기준을 통과한 곳이 하나도 없었죠.
2024년에는 GM이 운전자 동의를 제대로 받지 않고 주행 데이터를 데이터 브로커(개인정보를 모아 되파는 업체)에게 넘겼고, 그 데이터가 보험사로 흘러가 일부 운전자의 보험료가 올랐다는 보도가 나왔어요. 결국 미국 연방거래위원회(FTC)가 GM에 제재 조치를 내렸고요.
보안 쪽 사례도 있어요. 2024년에는 보안 연구자들이 기아 웹 포털의 취약점을 이용해 번호판 정보만으로 차량 위치를 조회하고 문을 여는 등 원격 제어가 가능하다는 걸 보여줬어요. 이 취약점은 공개 전에 패치됐지만, 데이터가 많이 모이는 곳일수록 공격자에게도 매력적인 표적이 된다는 걸 잘 보여준 사례예요.
업계 맥락: 규제가 따라오기 시작했다
각국 정부도 움직이고 있어요. 미국 상무부는 국가 안보를 이유로 중국·러시아와 연관된 커넥티드카 소프트웨어와 하드웨어를 단계적으로 금지하는 규칙을 확정했어요. 차량 데이터가 개인정보 문제를 넘어 안보 문제로 다뤄지기 시작한 거죠. 유럽에서는 UN 차량 사이버보안 규정(UN R155)에 따라 제조사가 사이버보안 관리 체계를 갖추지 않으면 신차 형식 승인을 받기 어려워졌고요.
스마트폰과 비교해보면 차이가 더 잘 보여요. 스마트폰은 iOS와 안드로이드가 앱 권한 요청이나 추적 차단 같은 장치를 꽤 발전시켜 왔잖아요. 그런데 차에는 아직 사용자가 직접 켜고 끌 수 있는 스위치가 훨씬 부족해요. 처리방침에 동의하지 않으면 핵심 기능을 못 쓰는 경우도 많고, 중고차를 샀을 때 이전 차주의 계정이나 동의 상태가 어떻게 처리되는지조차 분명하지 않을 때가 있어요.
한국 개발자에게 주는 시사점
한국은 현대차그룹을 중심으로 SDV(Software Defined Vehicle, 소프트웨어 중심 자동차) 전환에 속도를 내고 있어요. 차의 기능을 하드웨어 교체가 아니라 소프트웨어 업데이트로 바꾸고 더해가는 방식이죠. 그만큼 차량 소프트웨어, 커넥티드 서비스 백엔드, 차량용 앱을 만드는 개발자 수요도 늘고 있어요.
이 분야에서 일하고 있거나 관심이 있다면 꼭 기억해둘 게 있어요. 수집할 수 있는 데이터와 수집해야 하는 데이터는 다르다는 거예요. 기능에 꼭 필요한 데이터만 모으는 최소 수집 원칙, 위치처럼 민감한 데이터의 보관 기간 제한, 제3자 제공 흐름을 투명하게 기록하는 것 같은 일들은 앞으로 선택이 아니라 기본 설계 요소가 될 거예요.
보안 측면에서는 앞의 기아 사례처럼 차량 자체보다 웹 포털이나 API 같은 백엔드가 더 쉬운 공격 경로가 되는 경우가 많다는 점도 기억해두세요. 결국 우리가 매일 만드는 웹 API의 인증과 권한 검사 문제이기도 하거든요.
사용자로서 할 수 있는 일도 있어요. 차량 앱의 데이터 공유 설정을 한 번쯤 열어보고, 보험사의 안전운전 할인 프로그램이 어떤 데이터를 가져가는지 확인해보는 것만으로도 시작이 돼요.
마무리
한줄 정리: 자동차는 이제 이동 수단이면서 데이터 수집 장치이기도 한데, 그 데이터가 어디로 가는지 운전자가 제대로 알기는 아직 어려워요.
여러분은 차량 앱이나 커넥티드 서비스를 쓰면서 개인정보 동의 항목을 꼼꼼히 읽어본 적 있나요? 안전운전 점수로 보험료를 할인받는 대신 주행 데이터를 넘기는 거래, 여러분이라면 하시겠어요?
🔗 출처: Hacker News