무슨 일이 있었나요
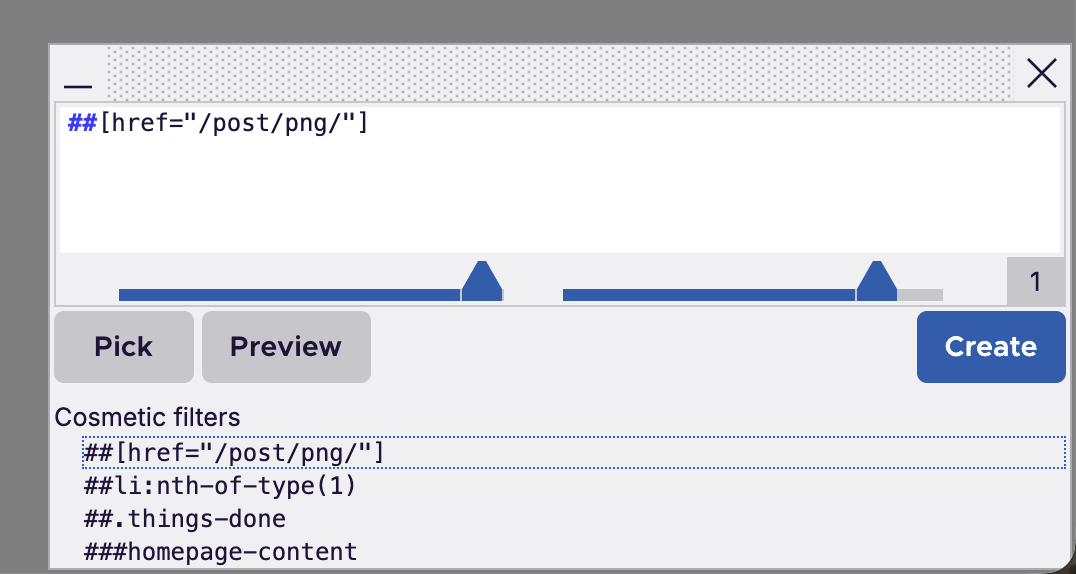
광고 차단 확장의 대명사인 uBlock Origin(이하 uBO)에서 '유니버설 XSS(UXSS)'로 이어지는 취약점을 분석한 보안 글이 공개됐어요. 문제의 출발점은 uBO의 '요소 선택기(element picker)'인데요, 원래는 사용자가 직접 켜서 쓰는 이 기능을 웹사이트 쪽에서 끌고 갈 수 있었다는 게 제목에서 드러나는 핵심이에요. 개발자라면 브라우저를 새로 깔자마자 설치하는 확장이라 남의 일이 아니거든요.
미리 말씀드리면, 이 글은 원문 전문을 옮긴 게 아니라 공개된 제목 수준의 사실과 uBO 구조에 대한 배경 지식을 바탕으로 '이런 버그가 왜 무서운지'를 풀어 쓴 해설이에요. 정확한 재현 단계와 영향받는 버전, 패치 여부는 원문에서 꼭 확인해 주세요.
유니버설 XSS가 뭐냐면
보통의 XSS는 특정 사이트의 버그예요. 어떤 쇼핑몰이 입력값을 제대로 걸러 내지 못하면 그 쇼핑몰 안에서만 공격자의 스크립트가 돌아가고, 피해도 그 사이트로 한정돼요. 그런데 UXSS는 사이트가 아니라 브라우저나 확장 프로그램의 버그라서, 공격자가 '아무 사이트에서나' 스크립트를 실행할 수 있게 돼요.
비유하자면 일반 XSS는 한 집의 창문이 열려 있는 거고, UXSS는 아파트 전체의 마스터키가 복사된 거예요. 은행이든 메일이든 사내 어드민이든, 내가 로그인해 둔 모든 사이트가 한꺼번에 사정권에 들어오죠. 브라우저 보안의 대원칙인 동일 출처 정책, 그러니까 서로 다른 사이트끼리는 상대의 데이터를 건드리지 못하게 하는 규칙이 통째로 무력화되는 셈이에요.
요소 선택기는 왜 민감한 자리일까요
요소 선택기가 뭐냐면, 페이지에서 지우고 싶은 배너를 클릭하면 uBO가 '이 요소를 숨기는 필터'를 자동으로 만들어 주는 기능이에요. 편리한 만큼 구조적으로 아슬아슬한 자리에 있어요. 믿을 수 없는 웹페이지 한가운데에 확장의 UI를 띄우고, 그 페이지의 DOM(태그, 클래스명, 속성값 같은 화면 구조 정보)을 읽어 필터 후보를 만들고, 사용자가 확정하면 그 결과가 설정에 저장돼 이후 브라우징 전반에 적용되거든요. '페이지가 만든 데이터'가 '확장의 권한 있는 영역'으로 흘러 들어가는 통로인 거죠.
uBO도 이 위험을 알고 선택기 UI를 확장 출처의 iframe 안에 격리해 두는 구조를 써요. 그런데도 이런 자리에서 사고가 나는 전형적인 패턴이 두 가지 있어요. 하나는 페이지가 조작한 문자열이 확장 쪽 화면이나 필터에 그대로 반영되는 경우고, 다른 하나는 사용자의 실제 클릭 없이도 페이지가 선택기의 흐름을 진행시킬 수 있는 경우예요. 게다가 uBO의 필터는 요소를 숨기는 데서 그치지 않고 페이지에 작은 스크립트 조각(스크립틀릿)을 넣는 기능까지 갖고 있어서, 잘못된 필터 하나의 영향이 한 사이트에 머물지 않을 수 있어요. 이번 사례가 정확히 어떤 경로를 탔는지는 원문의 분석을 따라가 보시길 권해요.
확장 프로그램 보안이라는 큰 그림
이건 uBO만의 문제가 아니에요. 광고 차단기, 비밀번호 관리자, 번역 도구, 유저스크립트 매니저처럼 '모든 사이트의 데이터 읽기 및 변경' 권한을 받는 확장은 구조적으로 UXSS의 후보예요. 2019년에는 에버노트 웹 클리퍼 확장에서 UXSS가 발견된 적도 있고요.
흥미로운 건 크롬의 Manifest V3(MV3) 전환과의 관계예요. MV3는 확장이 원격 코드를 실행하거나 네트워크 요청을 마음대로 가로채는 능력을 크게 줄였는데, 이게 uBO 같은 강력한 차단기에는 기능 제한으로 작용해서 논란이 컸죠. 그 결과 크롬에서는 기능을 덜어 낸 uBO Lite가, 파이어폭스에서는 기존 uBO가 주로 쓰이고 있어요. '강력한 기능'과 '작은 공격 표면'은 서로 맞바꾸는 관계라는 걸 다시 생각하게 돼요. 다만 uBO는 코드가 공개된 오픈소스라 이런 분석이 가능했다는 점도 기억해 두면 좋아요. 취약점이 나왔다는 사실보다 얼마나 투명하고 빠르게 고쳐지느냐가 더 중요하니까요.
한국 개발자에게 주는 시사점
당장 할 일은 단순해요. 브라우저의 확장 관리 화면에서 내가 쓰는 게 uBO인지 uBO Lite인지, 그리고 최신 버전인지 확인하세요. 확장은 보통 자동으로 업데이트되지만 사내 정책으로 업데이트가 막혀 있거나 브라우저를 몇 주씩 켜 두면 구버전이 남아 있을 수 있거든요. 이참에 확장 목록도 정리해 보세요. AWS 콘솔, 깃허브, 사내 어드민에 로그인하는 업무용 프로필에는 꼭 필요한 확장만 남기는 거예요. 프로필 분리는 UXSS 계열 사고의 피해 범위를 줄이는 가장 값싼 방법이에요.
확장이나 유저스크립트를 직접 만드는 분이라면 얻어 갈 게 더 많아요. 페이지 DOM에서 읽은 값은 전부 사용자 입력과 똑같이 '오염된 데이터'로 다루고, innerHTML 대신 textContent를 쓰고, 중요한 동작은 event.isTrusted로 실제 사용자 입력인지 확인하고, 콘텐츠 스크립트와 백그라운드 사이의 메시지는 보낸 쪽을 검증해야 해요. 웹 서비스를 만드는 분에게도 교훈이 있어요. 사용자의 브라우저는 우리가 통제할 수 없는 환경이라, 세션 쿠키에 HttpOnly를 걸어 탈취를 어렵게 하고 결제나 권한 변경 같은 작업에는 재인증을 요구하는 다층 방어가 여전히 값어치를 해요.
마무리
한 줄로 정리하면, '모든 사이트를 볼 수 있는 확장'의 버그는 곧 '모든 사이트의 버그'가 된다는 거예요. 여러분의 브라우저에는 확장이 몇 개나 깔려 있나요? 그중 '모든 사이트의 데이터 읽기 및 변경' 권한을 가진 건 몇 개인지 세어 보신 적 있나요? 업무용과 개인용 프로필을 어떻게 나눠 쓰는지도 댓글로 들려주세요.
🔗 출처: Hacker News