내 SSH 키, 사실은 그냥 파일 하나예요
터미널에서 ls ~/.ssh를 한번 쳐보세요. id_ed25519나 id_rsa 같은 파일이 보일 텐데요, 이게 바로 GitHub에 푸시하고 서버에 접속할 때 쓰는 개인키예요. 문제는 이 키가 디스크 위의 평범한 파일이라는 점이에요. 내 계정 권한으로 돌아가는 프로그램이라면 누구든 읽을 수 있거든요. 악성 npm 패키지를 잘못 설치하거나 정보 탈취형 악성코드(인포스틸러)에 걸리면 제일 먼저 털리는 곳이 바로 이 폴더예요. 패스프레이즈(키에 거는 비밀번호)를 걸어두면 조금 낫지만, 귀찮아서 비워두는 분이 많고, 걸어뒀더라도 파일을 통째로 가져가서 천천히 대입 공격을 해볼 수 있어요.
이번에 소개할 글은 이 문제를 맥에 이미 들어 있는 하드웨어, Secure Enclave로 푸는 방법을 다루고 있어요. 별도 장비 없이 "애초에 꺼낼 수 없는 키"를 만드는 이야기인데요, 원리부터 설정, 주의할 점까지 차근차근 풀어볼게요.
Secure Enclave, 이게 뭐냐면
Secure Enclave는 애플 실리콘 맥(그리고 T2 칩이 들어간 인텔 맥) 안에 들어 있는 보안 전용 프로세서예요. Touch ID 지문 정보를 처리하고 암호화 키를 지키는 바로 그 공간이죠. 비유하자면 집 안의 작은 금고인데, 문은 없고 "여기에 서명해 주세요"라는 쪽지를 넣는 투입구만 있는 금고예요.
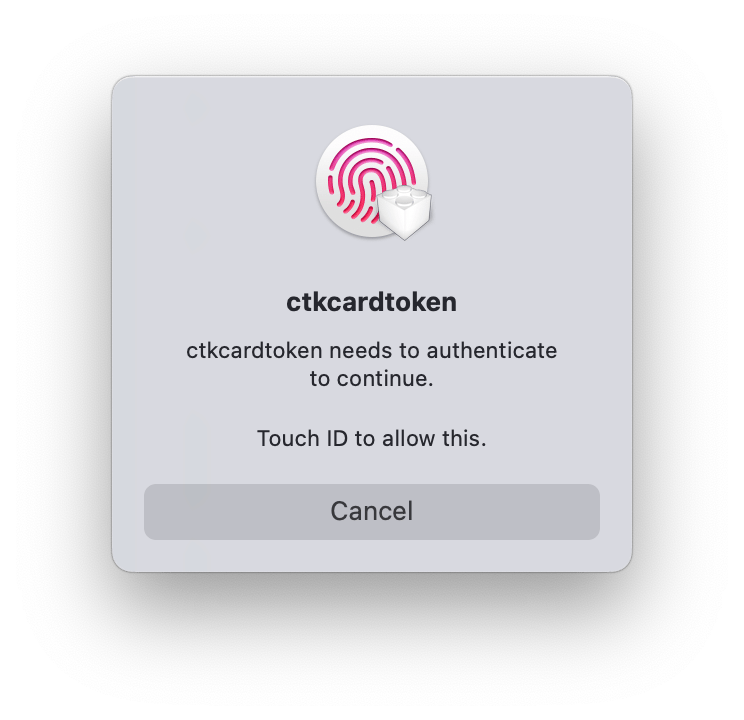
키는 금고 안에서 만들어지고 밖으로 나오지 않아요. macOS도, root 권한을 가진 프로세스도 키 값을 읽을 수 없고, 할 수 있는 건 서명을 부탁하는 것뿐이에요. 그래서 악성코드가 맥을 통째로 뒤져도 복사해 갈 파일이 없어요. 여기에 "서명할 때마다 Touch ID 요구"를 걸어두면 키가 쓰일 때마다 내 손가락이 필요해지니까, 몰래 사용하는 것도 어려워져요.
실제로 어떻게 설정하나요
방법은 크게 두 가지예요.
첫 번째는 macOS 내장 기능을 쓰는 방법이에요. macOS Tahoe(26)부터는 시스템에 들어 있는 /usr/lib/ssh-keychain.dylib가 OpenSSH의 SecurityKeyProvider 역할을 해줘요. 이게 뭐냐면, 원래 YubiKey 같은 FIDO2 보안 키와 대화하라고 만든 OpenSSH의 연결 통로인데, 그 자리에 Secure Enclave를 끼워 넣은 거예요. 흐름은 대략 이래요.
- 키 생성:
sc_auth create-ctk-identity -l ssh -k p-256-ne -t bio(Touch ID로 보호되는 키가 Secure Enclave 안에 만들어져요) - 확인:
sc_auth list-ctk-identities - 공개키와 키 참조 파일 꺼내기:
ssh-keygen -w /usr/lib/ssh-keychain.dylib -K -N ""(PIN을 물어보면 비워둔 채 엔터) - 기본 제공자로 지정: 셸 설정 파일에
export SSH_SK_PROVIDER=/usr/lib/ssh-keychain.dylib추가
authorized_keys에 등록하면 돼요. 세부 옵션은 macOS 버전에 따라 달라질 수 있으니 실행 전에 man sc_auth와 man ssh-keychain을 꼭 확인해 보세요.두 번째는 오픈소스 앱 Secretive를 쓰는 방법이에요. 이전 버전 macOS에서도 쓸 수 있고, Secure Enclave에 키를 만든 뒤 SSH 에이전트 역할을 대신해 줘요. 키가 사용될 때마다 알림을 띄워줘서 "방금 누가 내 키를 썼지?"를 바로 알 수 있다는 게 장점이에요.
다른 방법들과 비교하면
비슷한 목적의 선택지로 YubiKey 같은 하드웨어 보안 키와 1Password SSH 에이전트가 있어요. YubiKey는 들고 다니면서 여러 컴퓨터에서 쓸 수 있지만 따로 사야 하고 꽂아서 써야 해요. 1Password는 키를 보관함에 넣어두고 생체 인증으로 쓰는 방식이라 기기 간 동기화가 편한 대신, 키가 "내보낼 수 있는" 형태로 존재해요. Secure Enclave 방식은 추가 비용이 0원이고 노트북에 항상 붙어 있다는 게 강점이고, 그 맥에서만 쓸 수 있다는 게 한계예요.
큰 흐름으로 보면 방향은 분명해요. 패스키(Passkey)가 비밀번호를 대체하는 것처럼, 개발자 인증 정보도 "파일로 보관하는 비밀"에서 "하드웨어에 묶인 비밀"로 옮겨가는 중이에요.
쓰기 전에 꼭 알아둘 점
장점만 있는 건 아니에요. 먼저 백업이 안 돼요. 꺼낼 수 없다는 건 복사도 못 한다는 뜻이라, 맥이 고장 나거나 초기화되면 키도 같이 사라져요. 그래서 GitHub나 서버에는 예비 키를 하나 더 등록해 두는 게 안전해요. 그리고 Secure Enclave는 P-256 타원곡선(ECDSA) 키만 지원해요. 요즘 많이 쓰는 ed25519나 RSA는 만들 수 없어요. 또 내장 방식으로 만든 키는 sk-ecdsa-sha2-nistp256@openssh.com 타입이라 서버 쪽 OpenSSH가 8.2 이상이어야 받아줘요. 오래된 장비나 일부 서비스에서는 거부될 수 있으니 미리 확인이 필요해요.
한국 개발자에게는
맥북을 쓰는 개발자가 많은 만큼 바로 써먹기 좋은 내용이에요. 개인 GitHub 계정용 키부터 바꿔보는 걸 추천해요. 금방 끝나고, 기존 키를 지우지만 않으면 되돌리기도 쉽거든요. 운영 서버 접속 권한을 가진 분이라면 효과가 더 커요. 노트북 한 대가 뚫렸을 때 서버 키까지 줄줄이 새는 사고를 구조적으로 막아주니까요. 다만 배스천 호스트나 사내 접근제어 솔루션이 sk- 타입 키를 받아주는지는 먼저 확인해 보세요. CI 서버처럼 사람이 지문을 찍을 수 없는 환경에는 맞지 않는다는 점도 기억해 두시고요.
마무리
한 줄로 정리하면, 훔쳐 갈 파일 자체를 없애는 것이 가장 확실한 SSH 키 보호법이고, 맥에는 그 도구가 이미 들어 있다는 거예요. 여러분은 SSH 키를 어떻게 관리하고 계신가요? 패스프레이즈 걸린 파일, YubiKey, 1Password 중 어떤 방식을 쓰는지, Secure Enclave로 옮긴다면 가장 걸리는 점이 뭔지 댓글로 이야기 나눠봐요.
🔗 출처: Hacker News