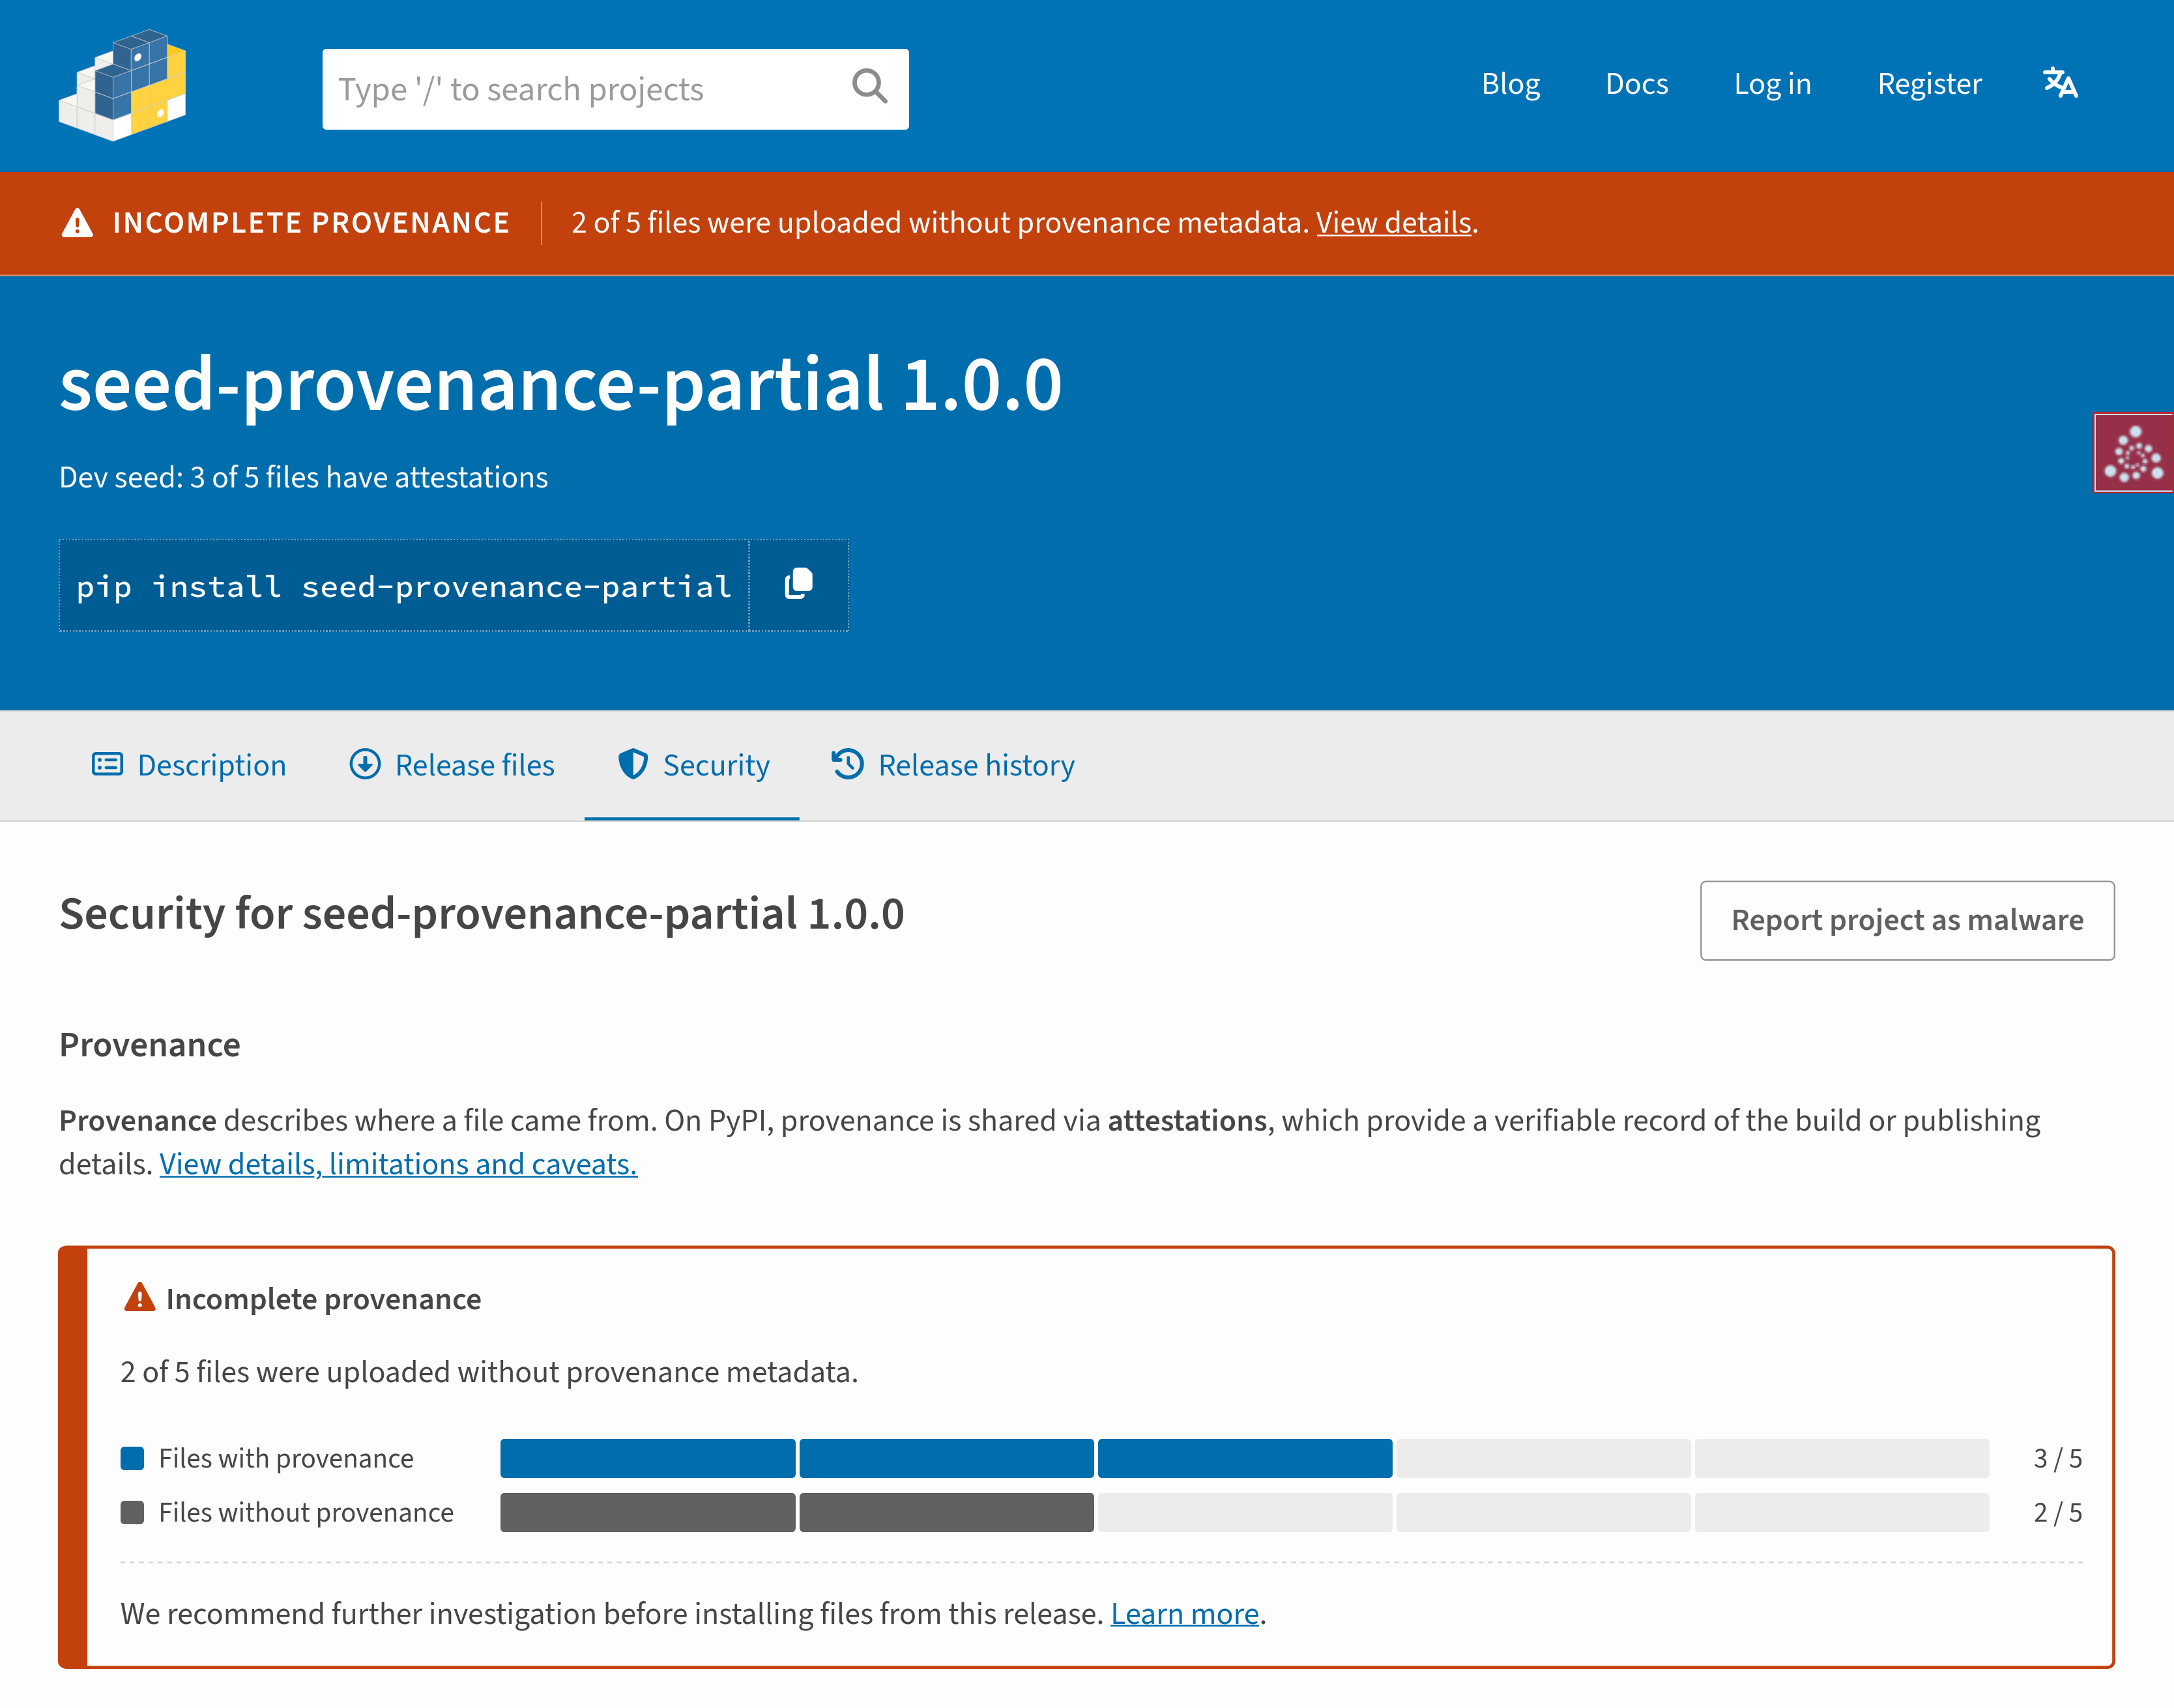
파이썬 패키지 저장소 PyPI가 프로젝트 페이지 개편 작업을 마치고 새 화면을 전면 적용했다고 공식 블로그에서 알렸어요. 이번 개편에서 앞세운 건 '보안 신호를 더 분명하게 보여준다'는 점이에요. pip install을 치기 전에 들르는 그 페이지가, 설치 명령어를 복사하는 곳을 넘어 '이 패키지를 믿어도 되는지' 판단하는 화면이 되겠다는 거죠.
왜 지금 이게 중요하냐면, 최근 몇 년 사이 패키지 저장소가 공격의 주 무대가 됐기 때문이에요. 2024년 말에는 인기 비전 라이브러리 ultralytics의 배포 과정이 뚫려 암호화폐 채굴 코드가 든 버전이 PyPI에 올라갔고, 2025년에는 PyPI를 사칭한 피싱 메일로 메인테이너 계정을 노리는 일이 이어졌어요. 올해 3월에는 LiteLLM의 악성 버전이 배포되는 사고도 있었고요. 유명한 패키지라고 안전하다는 보장이 없어진 거예요.
이 글에서는 새 화면의 버튼 위치를 짚기보다, PyPI 페이지에 담긴 보안 신호들이 각각 무슨 뜻인지 풀어 볼게요. 이걸 알고 나면 개편된 화면이 훨씬 잘 읽혀요. 구체적인 화면 구성은 자주 쓰는 패키지 페이지를 직접 열어 확인해 보세요.
신호 1: 검증된 정보와 검증 안 된 정보
PyPI 프로젝트 페이지의 정보는 두 종류예요. PyPI가 직접 확인한 정보, 그리고 올린 사람이 '그렇다'고 적어 낸 정보죠.
예를 들어 패키지 메타데이터에 홈페이지 주소로 유명 프로젝트의 GitHub 저장소를 적는 건 누구나 할 수 있어요. 공격자가 가짜 패키지에 진짜 저장소 주소를 적어 두면 얼핏 공식 패키지처럼 보이죠. 그래서 PyPI는 몇 해 전부터 '검증된 정보(Verified details)'와 검증 안 된 정보를 나눠 보여주고 있어요. 저장소 링크가 검증됐다는 건, 실제로 그 저장소에서 이 패키지가 배포됐다는 걸 PyPI가 확인했다는 뜻이에요.
신호 2: Trusted Publishing
그럼 PyPI는 그걸 어떻게 확인할까요? 여기서 나오는 게 Trusted Publishing이에요. 이게 뭐냐면, 비밀번호나 API 토큰을 저장해 두지 않고 패키지를 올리는 방식이에요.
예전에는 GitHub Actions 같은 CI에 PyPI 토큰을 넣어 두고 배포했어요. 이 토큰이 새면 공격자가 마음대로 새 버전을 올릴 수 있었죠. Trusted Publishing에서는 CI가 '나는 이 저장소의 이 워크플로에서 돌고 있다'는 단기 신분증(OIDC 토큰)을 내밀고, PyPI는 미리 등록된 저장소와 일치할 때만 몇 분짜리 업로드 권한을 내줘요. 복사할 수 있는 열쇠 대신, 그날 그 사람에게만 나오는 일회용 방문증을 쓰는 셈이에요. 훔쳐 갈 장기 토큰 자체가 없어지는 거죠.
PyPI 프로젝트 설정에 저장소와 워크플로 파일 이름을 등록한 뒤, 배포 잡에 이 정도만 넣으면 돼요.
jobs:
publish:
runs-on: ubuntu-latest
permissions:
id-token: write
steps:
- uses: pypa/gh-action-pypi-publish@release/v1
신호 3: 출처 증명(attestation)
한 걸음 더 나간 게 attestation, 우리말로 출처 증명이에요. PyPI는 2024년 11월부터 이걸 지원하는데요, 배포 파일마다 '이 파일은 어느 저장소의 어느 커밋에서 어떤 워크플로로 만들어졌다'는 서명된 증명서를 붙이는 거예요. 택배 송장에 발송지와 접수 시각이 찍히는 것과 비슷해요. 내려받은 파일이 정말 공개된 소스에서 빌드된 건지, 중간에 바꿔치기된 건 아닌지 따져 볼 근거가 생기죠.
신호 4: 프로젝트가 살아 있는가
마지막은 프로젝트 상태예요. PyPI는 2025년부터 메인테이너가 프로젝트를 '보관됨(archived)'으로 표시할 수 있게 했어요. 더는 업데이트가 없다는 공식 선언이죠. 악성 코드 신고가 들어온 프로젝트를 조사하는 동안 설치를 막는 격리(quarantine) 기능도 있고요. 유지보수가 끊긴 패키지는 취약점이 나와도 고쳐지지 않으니, 이것도 엄연한 보안 정보예요.
다른 생태계와 비교하면
이 흐름은 파이썬만의 것이 아니에요. npm은 패키지 페이지에 provenance 배지를 달아 주고 2025년에 Trusted Publishing을 도입했어요. 같은 해 자기 복제형 악성 코드가 퍼진 뒤로는 장기 토큰 정책도 크게 조였고요. Rust의 crates.io와 Ruby의 RubyGems도 같은 방식을 받아들였어요.
눈에 띄는 건 PyPI의 태도예요. PyPI는 지금까지 '이 패키지는 안전합니다' 같은 점수를 매기는 대신, 누가 어디서 어떻게 올렸는지 사실을 보여주고 판단은 사용자에게 맡기는 쪽을 지켜 왔어요. 점수는 조작하거나 오해하기 쉽지만 사실은 그렇지 않으니까요. 뒤집어 말하면 신호를 읽을 줄 아는 사람만 덕을 본다는 뜻이기도 해요. '더 분명하게 보여주는' 개편이 의미 있는 이유예요.
한국 개발자에게 주는 시사점
당장 해 볼 수 있는 게 세 가지 있어요.
패키지를 쓰는 입장이라면, 새 의존성을 추가하기 전에 PyPI 페이지에서 저장소 링크가 검증된 것인지 확인하는 습관을 들여 보세요. 특히 AI 코딩 도구가 추천한 패키지 이름은 꼭 직접 확인해야 해요. 그럴듯하지만 존재하지 않는 이름을 지어내는 경우가 있고, 공격자가 그런 이름을 미리 선점해 두는 수법도 알려져 있거든요.
패키지를 배포하는 입장이라면, 아직 API 토큰으로 올리고 있다면 Trusted Publishing으로 바꾸세요. 사내 라이브러리를 오픈소스로 공개한 팀이라면, 페이지에 검증된 정보가 뜨느냐가 곧 프로젝트의 신뢰도로 읽힐 거예요.
팀 차원에서는, 갓 올라온 버전을 바로 받지 않도록 며칠의 유예를 두는 것도 검토해 볼 만해요. 악성 버전은 대개 며칠 안에 발견돼 내려가거든요. uv의 exclude-newer 같은 옵션이 이런 용도예요.
마무리
한 줄로 정리하면, PyPI 프로젝트 페이지는 이제 설명서가 아니라 신원 조회 화면이에요.
여러분은 새 패키지를 설치하기 전에 무엇을 확인하시나요? 스타 수, 다운로드 수, 아니면 그냥 믿고 설치하시나요? 팀에서 쓰는 의존성 점검 규칙이 있다면 공유해 주세요.
🔗 출처: Hacker News