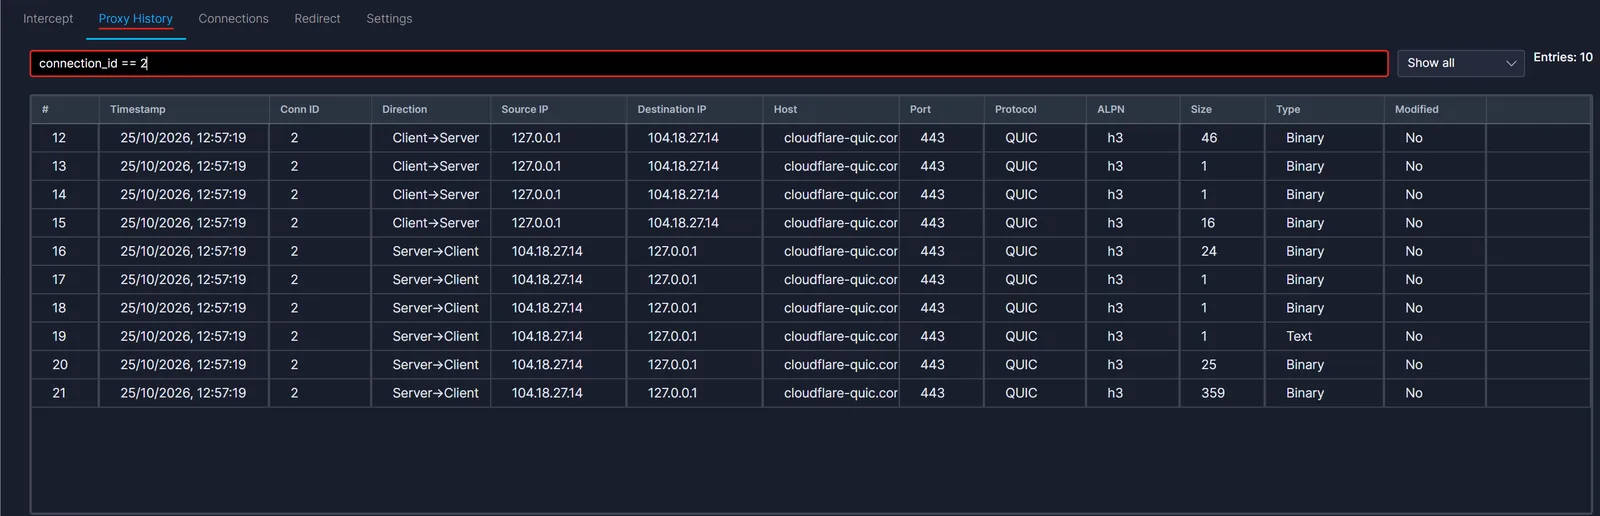
프록시를 켰는데 요청이 안 보인다면
앱이나 웹 서비스를 디버깅하려고 프록시 도구를 켰는데, 분명히 요청이 나가고 있는데도 화면에 아무것도 안 잡혀서 당황한 적 있으신가요? 인증서도 깔았고 프록시 설정도 맞는데 말이에요. 이럴 때 범인은 HTTP/3일 가능성이 높아요.
네트워크 가로채기 도구를 만드는 InterceptSuite 쪽에서 HTTP/3 트래픽을 가로채려면 무엇을 알아야 하는지를 QUIC과 QPACK 중심으로 정리한 글을 공개했는데요, 이 주제는 보안 점검하시는 분들뿐 아니라 API를 디버깅하는 모든 개발자에게 해당하는 이야기라 배경부터 풀어볼게요. 참고로 여기서 말하는 가로채기는 내 서비스나 허가받은 대상을 분석하는 용도예요.
기존 방식은 이렇게 동작했어요
HTTP/1.1과 HTTP/2는 TCP 위에서 돌아요. 프록시 도구는 클라이언트의 TCP 연결을 대신 받아서, 내가 설치해 둔 루트 CA로 서명한 인증서를 내밀고 클라이언트와 TLS를 맺어요. 그리고 진짜 서버와는 따로 TLS를 맺죠. 두 사람 사이에서 편지를 열어 읽고 다시 봉해서 전달하는 통역사 같은 구조예요.
HTTP/3에서 달라진 세 가지
첫째, TCP가 아니라 UDP 위의 QUIC을 써요. 우리가 흔히 거는 시스템 프록시 설정은 TCP 연결을 전제로 해요. 그런데 QUIC 패킷은 UDP 443번 포트로 서버에 직행해 버리거든요. 프록시 입장에서는 지나가지도 않은 트래픽이니 보일 리가 없죠.
둘째, 암호화가 전송 계층과 한 몸이에요. 예전에는 TCP 위에 TLS를 한 겹 얹는 구조였는데, QUIC은 TLS 1.3 핸드셰이크를 프로토콜 안에 내장했어요. 패킷 번호 같은 헤더 정보까지 대부분 암호화되고, 맨 처음 오가는 Initial 패킷조차 규격에 정해진 방식으로 만든 키로 한 번 감싸져 있어요. 그래서 중간에서 끼어들려면 도구가 QUIC 자체를 서버 역할과 클라이언트 역할 양쪽으로 온전히 구현해야 해요. 연결 ID, 스트림 다중화, 손실 복구, 그리고 와이파이에서 LTE로 바뀌어도 연결이 이어지는 연결 마이그레이션까지요.
셋째, 헤더 압축이 QPACK으로 바뀌었어요. 이게 뭐냐면, HTTP 헤더는 요청마다 user-agent나 cookie처럼 비슷한 내용이 반복되잖아요. 그래서 양쪽이 같은 '사전'을 들고 "아까 그 37번 헤더"처럼 번호로만 주고받아요. HTTP/2의 HPACK은 TCP가 순서를 보장해 주니 양쪽 사전이 항상 같은 순서로 갱신됐어요. 하지만 QUIC은 스트림들이 서로 독립적으로 도착해서 순서가 뒤바뀔 수 있어요. HPACK을 그대로 쓰면 패킷 하나가 유실됐을 때 모든 스트림이 줄줄이 멈춰 버리는데, 이건 QUIC이 없애려던 바로 그 문제예요.
QPACK은 사전을 갱신하는 전용 스트림을 따로 두고, 각 헤더 블록에 "이걸 풀려면 사전이 최소 여기까지는 갱신돼 있어야 해요"라는 표시를 붙이는 식으로 해결했어요. 가로채는 쪽에서 보면 헤더 블록 하나만 떼어서는 해석이 안 된다는 뜻이에요. 연결 시작부터 사전 상태를 계속 따라가야 하고, 중간자 프록시라면 클라이언트 쪽 사전과 서버 쪽 사전을 각각 따로 관리하면서 풀고 다시 압축해야 해요.
실제로 쓸 수 있는 방법들
가장 간단한 건 폴백 강제예요. 브라우저는 보통 TCP로 먼저 접속한 뒤 Alt-Svc: h3=":443" 응답 헤더나 DNS의 HTTPS 레코드를 보고 HTTP/3로 갈아타요. 그래서 방화벽에서 UDP 443을 막으면 얌전히 HTTP/2로 돌아와요. 대부분은 이걸로 충분하지만, HTTP/3 경로에서만 생기는 문제는 볼 수 없어요.
두 번째는 키 로그로 관찰하는 방법이에요. SSLKEYLOGFILE 환경 변수를 지정하면 브라우저나 curl이 세션 키를 파일로 남기고, Wireshark가 그걸로 QUIC을 복호화해 줘요. 요청을 고칠 수는 없지만 성능이나 프로토콜 동작을 들여다보기엔 제일 정확해요.
세 번째가 진짜 QUIC 중간자예요. mitmproxy가 HTTP/3를 지원하고 있고, 전용 도구들도 하나둘 나오고 있어요. 다만 크롬 계열은 사용자가 직접 설치한 루트 CA에 대해서는 QUIC 사용을 꺼리는 경우가 있어서 실행 플래그가 따로 필요할 수 있으니 도구 문서를 꼭 확인하세요.
업계 흐름에서 보면
HTTP/3는 이미 정식 표준이고 주요 브라우저와 CDN이 기본으로 지원해요. 반면 디버깅·보안 도구 생태계는 오랫동안 'HTTP는 TCP 위에 있다'는 가정 위에 지어졌죠. 기업 방화벽이 QUIC을 들여다보지 못해 아예 차단해 버리는 일이 흔한 것도 같은 이유예요. 프로토콜이 중간에서 못 보도록 설계될수록 프라이버시는 좋아지지만 정당한 분석도 어려워지는 거라, 도구들은 '엿보기'에서 '정식 종단으로 참여하기'로 방향을 바꾸는 중이에요.
한국 개발자에게 주는 시사점
CDN을 쓰고 계시다면 나도 모르게 HTTP/3가 켜져 있을 수 있어요. 브라우저 개발자 도구 Network 탭에서 Protocol 열을 켜고 h3가 보이는지 확인해 보세요. 터미널에서는 curl --http3 -I https://내도메인으로도 볼 수 있어요(HTTP/3 지원 빌드 필요).
모바일 앱 QA나 보안 점검에서 '프록시에 안 잡히는 요청'이 있으면 인증서 피닝을 의심하기 전에 QUIC부터 확인하는 게 순서예요. 백엔드에서 HTTP/3를 켤 계획이라면 로드밸런서와 방화벽의 UDP 443 설정, 그리고 장애가 났을 때 들여다볼 수단을 미리 준비해 두시고요.
마무리
한 줄로 정리하면, HTTP/3는 'HTTP는 TCP 위에 있다'는 오랜 가정을 깼고, 우리의 디버깅 습관도 거기에 맞춰 바뀌어야 한다는 거예요.
여러분 서비스는 HTTP/3를 켜두셨나요? 켜져 있다면 문제가 생겼을 때 어떤 방법으로 들여다보고 계신가요?
🔗 출처: Hacker News