무슨 일이 있었나요?
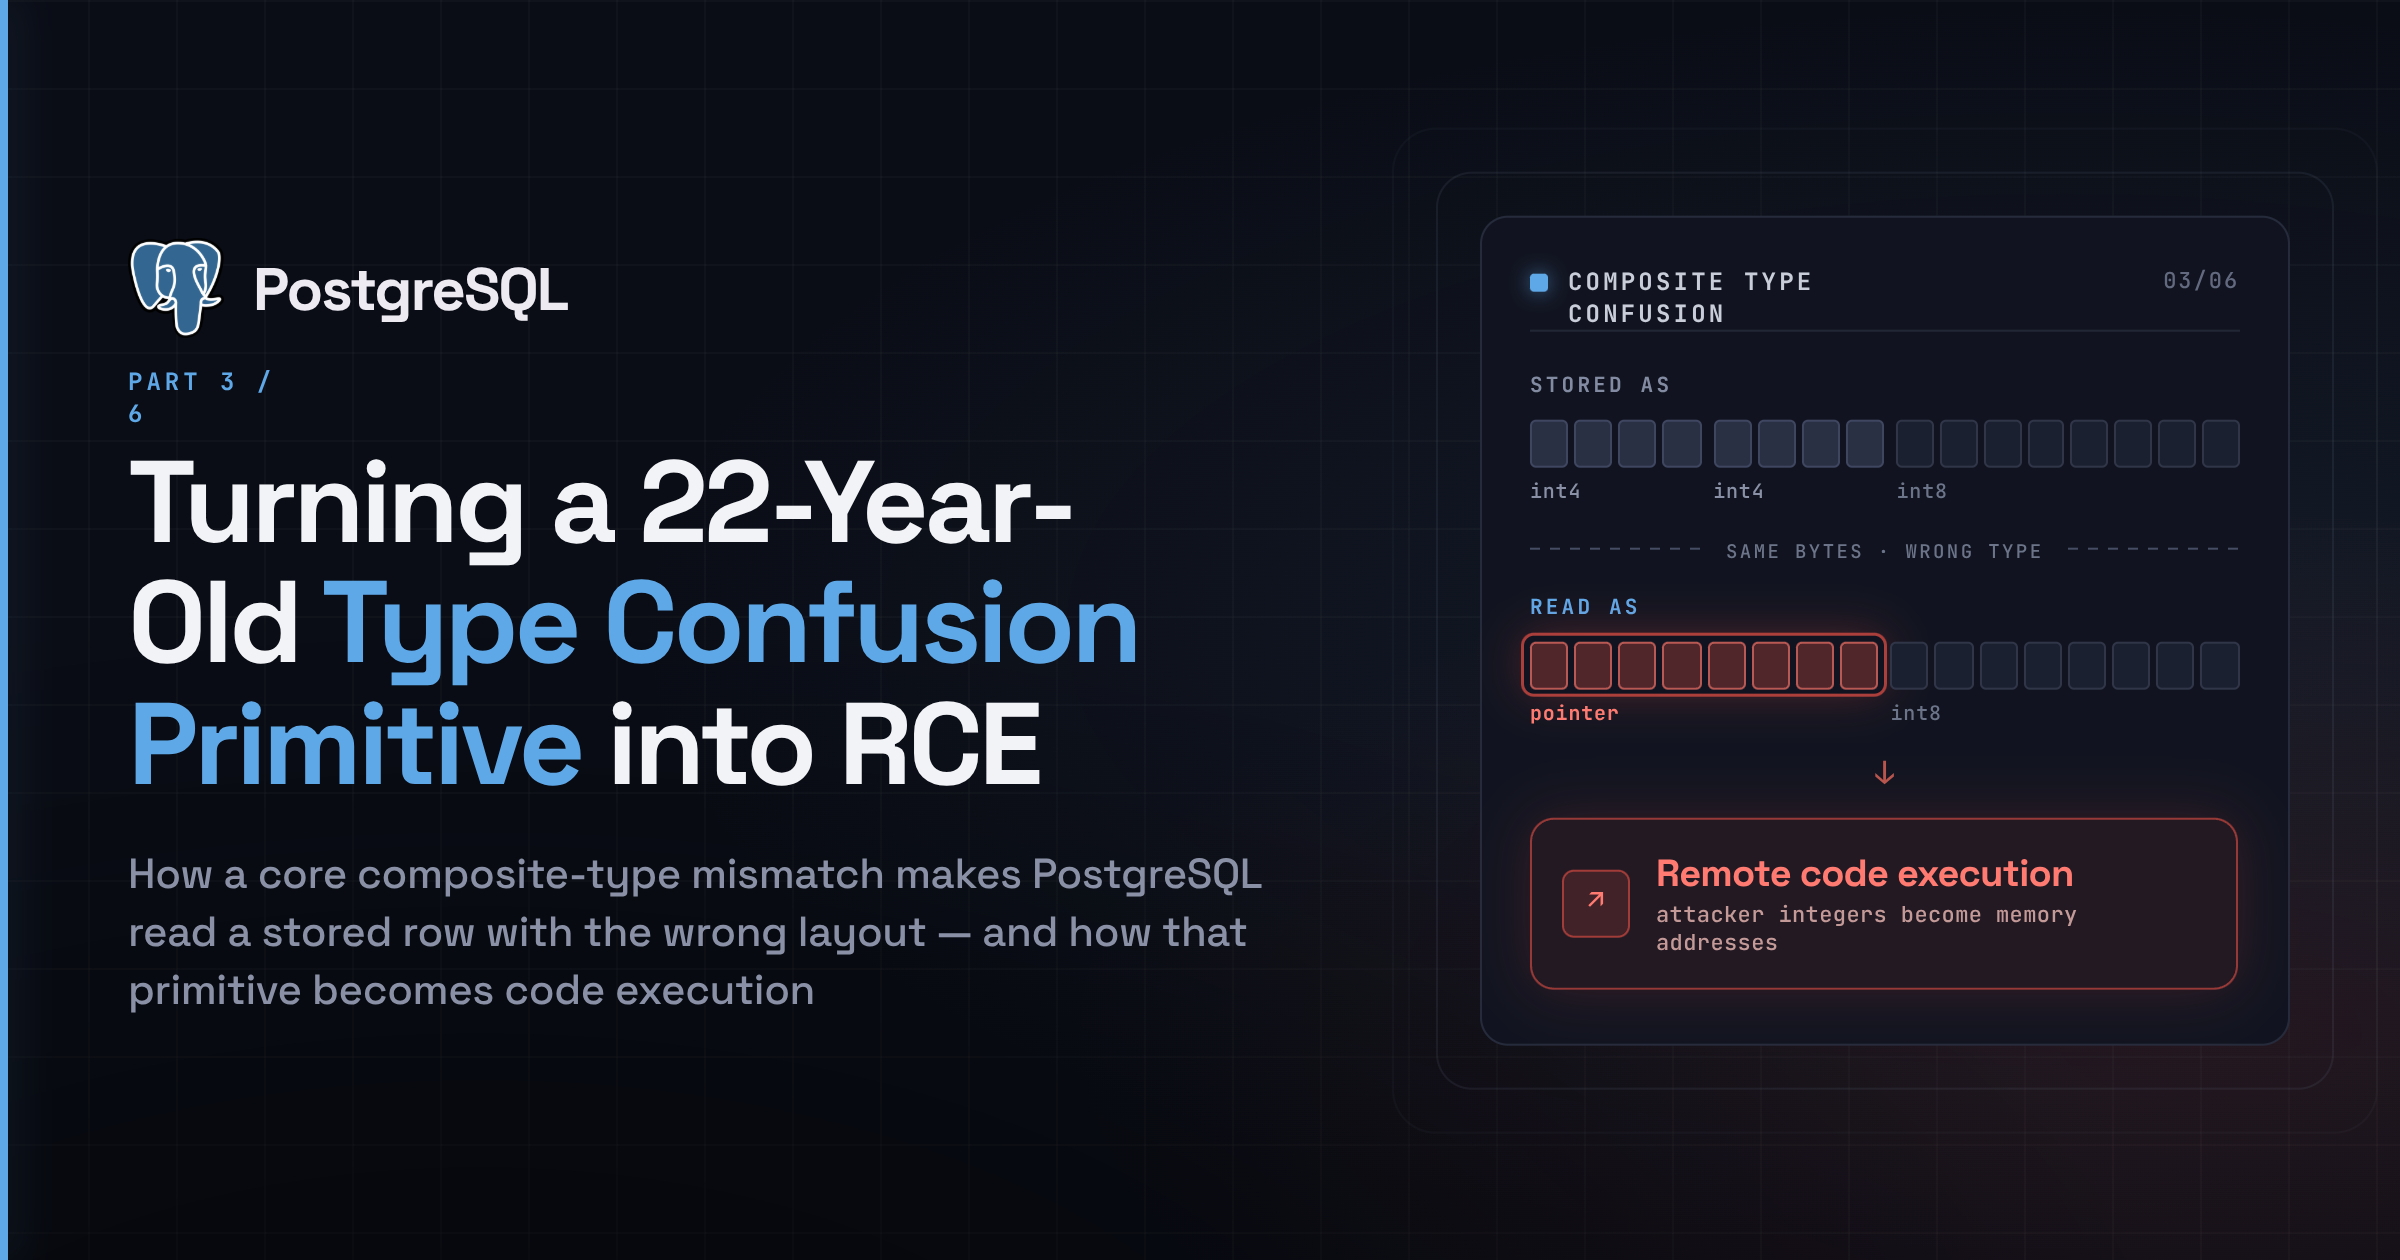
보안 연구자 Mehmet Ince가 PostgreSQL에서 찾은 취약점을 실제로 동작하는 공격으로 키워 가는 과정을 연재 글로 공개하고 있어요. 총 6부작 가운데 3부인 이번 글은 제목부터 강렬한데요, '22년 된 PostgreSQL 타입 혼동 프리미티브를 어떻게 RCE로 바꾸게 됐나'예요. 취약점 번호는 CVE-2026-6460이고요.
22년이라는 숫자가 눈에 띄죠. 거꾸로 세어 보면 2004년 무렵, 그러니까 PostgreSQL이 7.x에서 8.0으로 넘어가던 시절에 들어간 코드가 지금까지 살아 있었다는 얘기예요. 그동안 수많은 사람이 읽고 고쳤을 코드인데도요. 이 글에서는 세부 공격 기법을 옮기기보다, 제목에 담긴 개념들이 무슨 뜻인지와 우리 서비스에 어떤 의미가 있는지를 차근차근 풀어볼게요. 구체적인 공격 단계와 영향 버전은 원문 시리즈와 PostgreSQL 공식 보안 권고에서 직접 확인하시길 권해요.
타입 혼동이 뭐냐면
타입 혼동(type confusion)은 이름 그대로 프로그램이 데이터의 '종류'를 착각하는 버그예요. 택배 상자에 '책'이라고 적혀 있어서 그대로 책장에 꽂으려 했는데, 알고 보니 유리컵이 들어 있던 상황과 비슷해요. 라벨만 믿고 내용물을 확인하지 않으면 사고가 나죠.
C로 작성된 프로그램에서는 이 착각이 훨씬 위험해요. 그냥 숫자인 값을 '메모리 주소(포인터)'라고 믿어버리면, 공격자가 넣은 숫자가 곧 프로그램이 읽거나 쓰는 메모리 위치가 되거든요. 반대로 포인터를 숫자처럼 다루면 숨겨져 있어야 할 메모리 주소가 밖으로 새어 나오고요.
PostgreSQL이 이런 버그에 특히 민감한 데는 구조적인 이유가 있어요. PostgreSQL 내부에서는 정수든 문자열이든 배열이든 거의 모든 값이 Datum이라는 범용 그릇 하나에 담겨 함수 사이를 오가요. Datum은 작은 값이면 값 자체를, 큰 값이면 그 값이 놓인 메모리 주소를 담는데, 그릇만 봐서는 둘을 구분할 수 없어요. 그래서 C로 짠 내부 함수들은 '이 인자는 integer다', '이 인자는 text다'라는 선언을 믿고 값을 꺼내 써요. 선언과 실제 값이 어긋나는 틈이 한 군데만 있어도 타입 혼동이 생기는 구조인 거죠.
'프리미티브'에서 RCE까지
제목의 프리미티브(primitive)라는 말도 짚고 갈게요. 보안 분야에서 프리미티브는 '공격자가 손에 쥔 기본 능력'을 뜻해요. 버그 하나가 곧장 서버 장악으로 이어지는 일은 드물고, 보통은 '원하는 위치의 메모리를 읽을 수 있다', '원하는 위치에 값을 쓸 수 있다' 같은 작은 능력에서 출발해요. 레고 블록 하나를 얻은 셈이에요.
RCE(Remote Code Execution, 원격 코드 실행)는 그 블록들을 조립한 최종 결과물이에요. 공격자가 네트워크 너머에서 서버로 하여금 자기 코드를 실행하게 만드는 상태죠. 일반적으로 메모리 버그를 RCE로 키우려면 관문을 여러 개 넘어야 해요. 요즘 운영체제는 프로그램이 메모리에 올라가는 위치를 실행할 때마다 무작위로 바꾸는 ASLR 같은 방어 장치를 쓰기 때문에 먼저 주소를 알아내야 하고, 그다음 읽기·쓰기 능력을 안정적으로 다듬고, 마지막으로 프로그램의 실행 흐름을 원하는 곳으로 돌려야 해요.
이 연재가 6부작이라는 사실이 바로 그 거리를 보여줘요. 버그를 '발견'하는 일과 그걸 '실제로 동작하는 공격'으로 만드는 일 사이에는 글 여러 편 분량의 작업이 있다는 뜻이거든요. 거꾸로 방어하는 쪽에서는 '어차피 크래시만 나는 버그잖아'라는 판단이 얼마나 위험한지 보여주는 사례이기도 하고요.
오래된 코드, 그리고 DB 엔진 취약점의 무게
PostgreSQL은 코드 리뷰가 깐깐하기로 유명한 프로젝트예요. 그런데도 오래된 버그가 남아 있는 건 드문 일이 아니에요. bash의 Shellshock은 25년 가까이, sudo의 Baron Samedit과 polkit의 PwnKit은 10년 안팎을 아무도 모르게 숨어 있었거든요. 오래됐다는 건 '검증됐다'가 아니라 '한동안 아무도 다시 들여다보지 않았다'는 뜻일 때가 많아요.
DB 엔진의 메모리 취약점이 특히 무서운 이유도 있어요. 웹 애플리케이션의 SQL 인젝션은 보통 데이터 유출이나 변조에서 끝나지만, 엔진 자체에 메모리 버그가 있으면 'SQL을 실행할 수 있다'는 것만으로 DB 서버의 운영체제까지 넘어가는 길이 열릴 수 있어요. 참고로 PostgreSQL에서 슈퍼유저는 원래 COPY ... PROGRAM 같은 기능으로 OS 명령을 실행할 수 있어요. 그래서 이런 취약점에서 정말 중요한 질문은 '권한이 낮은 계정으로도 그 벽을 넘을 수 있느냐'예요. 이번 CVE가 정확히 어떤 권한과 조건을 요구하는지는 공식 권고를 꼭 확인해 주세요.
한국 개발자에게 주는 시사점
PostgreSQL은 국내에서도 스타트업부터 대기업, 공공 프로젝트까지 정말 널리 쓰이죠. 당장 해볼 만한 일을 정리하면 이래요.
- 마이너 버전부터 확인하세요.
SELECT version();한 줄이면 돼요. PostgreSQL은 정기적으로 마이너 릴리스를 내서 보안 패치를 배포하고, 마이너 업그레이드는 덤프와 복원 없이 바이너리 교체와 재시작만으로 끝나요. 메이저 업그레이드는 신중하게 하더라도 마이너는 미루지 않는 게 기본이에요. - 매니지드 서비스도 살펴보세요. RDS, Aurora, Cloud SQL 같은 서비스는 패치가 적용되는 시점이 제각각이에요. 유지보수 창과 자동 마이너 업그레이드 설정을 한 번 들여다보세요. PostgreSQL을 기반으로 한 파생 제품을 쓴다면 벤더 공지도 따로 챙겨야 하고요.
- SQL을 실행할 수 있는 경로를 줄이세요. 5432 포트를 인터넷에 열어두지 않기, 애플리케이션 계정에 최소 권한만 주기, 임의 쿼리를 날릴 수 있는 사내 BI 도구나 관리 콘솔의 접근 통제하기. 이런 기본기가 엔진 취약점의 피해 범위를 결정해요.
- SQL 인젝션을 다시 보세요. 엔진 버그와 만나면 '데이터 유출'이 '서버 장악'으로 격상될 수 있으니까요.
마무리
한 줄로 정리하면, 오래된 코드가 곧 안전한 코드는 아니고, '크래시만 나는 버그'와 '서버가 넘어가는 버그' 사이의 거리는 생각보다 가깝다는 거예요.
여러분 팀은 DB 마이너 패치를 얼마나 빨리 적용하고 계신가요? 그리고 20년 넘은 C 코드베이스의 메모리 안전 문제, Rust 같은 언어로 조금씩 옮기는 게 답일까요, 아니면 퍼징과 코드 감사를 더 촘촘히 하는 쪽이 현실적일까요?
🔗 출처: Hacker News